제31장. 잠금과 에스크로: 자산 동결, 조건부 지급, 비동기 이전, 보호예수
이중 처분 방지와 기한 만료 후 자력 회수
"안전성은 실행 중에 어떤 나쁜 일이 일어나지 않는다고 정하고, 활성은 실행 중에 어떤 좋은 일이 일어난다고 정한다." — 보언 앨펀, 프레드 슈나이더, 「활성의 정의(Defining Liveness)」, Information Processing Letters 21권, 1985년 10월 7일
1. 잠금과 시간 창은 함께 설계한다
문제. 거래가 체결된 뒤 결제가 끝나기까지는 시간이 걸립니다. 그 사이 매도인이 같은 자산을 다른 상대에게 처분하면 결제가 실패합니다(결제 불이행 Settlement Fail). 제28장의 제안·수락만으로는 이를 막을 수 없습니다. 제안을 보낸 뒤에도 원본 보유분은 송신인의 자유로운 처분 아래 있기 때문입니다. 그래서 자산을 잠가야(Locking) 합니다. 그런데 잠그기만 하고 기한 만료 후의 회수 경로를 두지 않으면, 상대방 노드가 멈췄을 때 잠긴 자산이 영구히 묶이는 교착 상태(Deadlock)가 됩니다. 잠금과 시간 창(Time Window)은 한 쌍으로 설계해야 합니다.
제22장에서는 Splice Amulet의 보유 수수료와 결합된 잠금을 다루었습니다. 이 장은 특정 네트워크의 토큰 경제와 무관하게 국채·주식·예금 토큰 어디에나 쓸 수 있는 네 가지 패턴을 다룹니다. 잠금 계약(31.1), 조건부 에스크로(31.2), 수취인 수락형 비동기 이전(31.3), 시간표에 따른 분할 해제(31.4)입니다.
2. 패턴 31.1 · 잠금의 세 가지 구현과 잠금 계약 (LockedHolding)
문제
"이 자산은 결제 대기 중이므로 다른 곳에 처분할 수 없다"는 요구를 Daml로 구현하는 방법은 세 가지입니다. 세 방식은 초이스 누락에 대한 안전성, 법적 명의, 인터페이스 호환성에서 차이가 납니다.
계약 설계
| 구현 방식 | 핵심 작동 원리 | 초이스 누락 안전성 | 법적 명의·세무·배당 영향 및 적합 사례 |
|---|---|---|---|
| ① 잠금 계약으로 대체 ( LockedHolding, 권장) |
원본 AssetHolding을 소비하고, 오직 해제·회수 초이스만 열린 별도 LockedHolding을 생성함. |
높음. 잠금 계약에는 양도·소각 초이스가 없으므로 검사를 빠뜨릴 곳이 없음. | owner 필드가 본인으로 그대로 유지되어 양도세·처분 손익이 발생하지 않음. 결제 대기 동결 표준. |
| ② 내부 잠금 필드형 ( optLock : Optional Lock) |
단일 보유 템플릿 안에 잠금 상태 필드를 두고 모든 처분 초이스 첫 줄에서 잠금 여부를 검사함. | 주의 필요. 신규 초이스에서 isNone optLock 검사를 빠뜨리면 잠긴 자산이 처분됨. |
잠금 여부가 같은 계약의 뷰에 드러남. 토큰 표준 CIP-0056의 Holding 뷰도 lock 필드(Optional)를 둠. |
| ③ 제3자 계좌 이전형 ( owner = escrowAgent) |
자산의 소유자 필드 자체를 에스크로 중개인 명의로 넘겼다가 나중에 다시 돌려받음. | 높음. 자산이 본인 명의에서 빠져나감. | 실무 위험 높음. 법적 소유권 이전으로 볼 수 있어 과세 이벤트, 배당·의결권 귀속 오류, 중개인 도산 위험이 생김. |
인터페이스 제약이 없다면 방식 ① 잠금 계약으로 대체(LockedHolding)가 가장 안전합니다. 원본 보유 계약을 소비하므로 원본에 달린 초이스를 하나씩 막을 필요가 없고, 잠금 계약에도 owner가 본인으로 남아 소유 명의와 도산절연이 유지됩니다. 잠금 계약의 출구는 두 개입니다. 잠금권자(lockHolder)는 언제든 해제할 수 있고, 소유자는 expiresAt 이후 단독으로 회수할 수 있습니다.
코드
module Patterns.VaultLocking where

-- 제30장과 같은 종목 식별자
data InstrumentKey = InstrumentKey
  with
    issuer  : Party
    symbol  : Text
    version : Text
  deriving (Eq, Show, Ord)

-- 평상시 자유롭게 처분 가능한 기본 보유분 계약
template AssetHolding
  with
    instrument : InstrumentKey
    owner      : Party
    amount     : Decimal
  where
    signatory instrument.issuer, owner
    ensure amount > 0.0

    -- 보유분을 소비하고 잠금권자(lockHolder)와 만기가 기록된 잠금 계약으로 전환
    choice LockForSettlement : ContractId LockedHolding
      with
        lockHolder  : Party
        expiresAt   : Time
        lockContext : Text
      controller owner
      do
        now <- getTime
        assertMsg "Lock expiry must be in the future" (expiresAt > now)
        create LockedHolding with
          instrument; owner; lockHolder; amount; expiresAt; lockContext

-- 양도·소각 초이스가 없는 잠금 계약 (제32~33장에서 재사용)
template LockedHolding
  with
    instrument  : InstrumentKey
    owner       : Party           -- 법적 소유권은 owner에게 남는다
    lockHolder  : Party           -- 잠금을 해제할 수 있는 정산기관·상대방
    amount      : Decimal
    expiresAt   : Time            -- 영구 동결을 막는 만료 시각
    lockContext : Text
  where
    signatory instrument.issuer, owner
    observer  lockHolder
    ensure amount > 0.0

    -- 출구 1 (만기 전후 무관): 잠금권자가 이행 확인이나 취소 합의 후 해제
    choice UnlockByHolder : ContractId AssetHolding
      controller lockHolder
      do
        create AssetHolding with instrument; owner; amount

    -- 출구 2 (만기 이후): 잠금권자가 응답하지 않아도 소유자가 단독으로 회수
    choice ReclaimExpiredLock : ContractId AssetHolding
      controller owner
      do
        now <- getTime
        assertMsg "Lock has not expired yet" (now >= expiresAt)
        create AssetHolding with instrument; owner; amount
상태 전이와 실패 양상
LockForSettlement는 AssetHolding을 아카이브하고 같은 owner·amount의 LockedHolding을 생성합니다. 권한 검산: 본문 권한 \(\{\mathrm{issuer}, \mathrm{owner}\}\)이 새 계약의 서명자와 같습니다. 두 출구 UnlockByHolder와 ReclaimExpiredLock은 모두 잠금 계약을 소비하므로 동시에 제출되어도 하나만 커밋됩니다. 잠금권자는 observer이므로 잠금 계약을 볼 수 있지만, 해제는 소유자 명의의 보유분을 되살릴 뿐 자산을 자기에게 가져갈 수 없습니다. 만료 후에도 소유자가 회수하지 않으면 잠금 계약이 ACS에 남습니다.
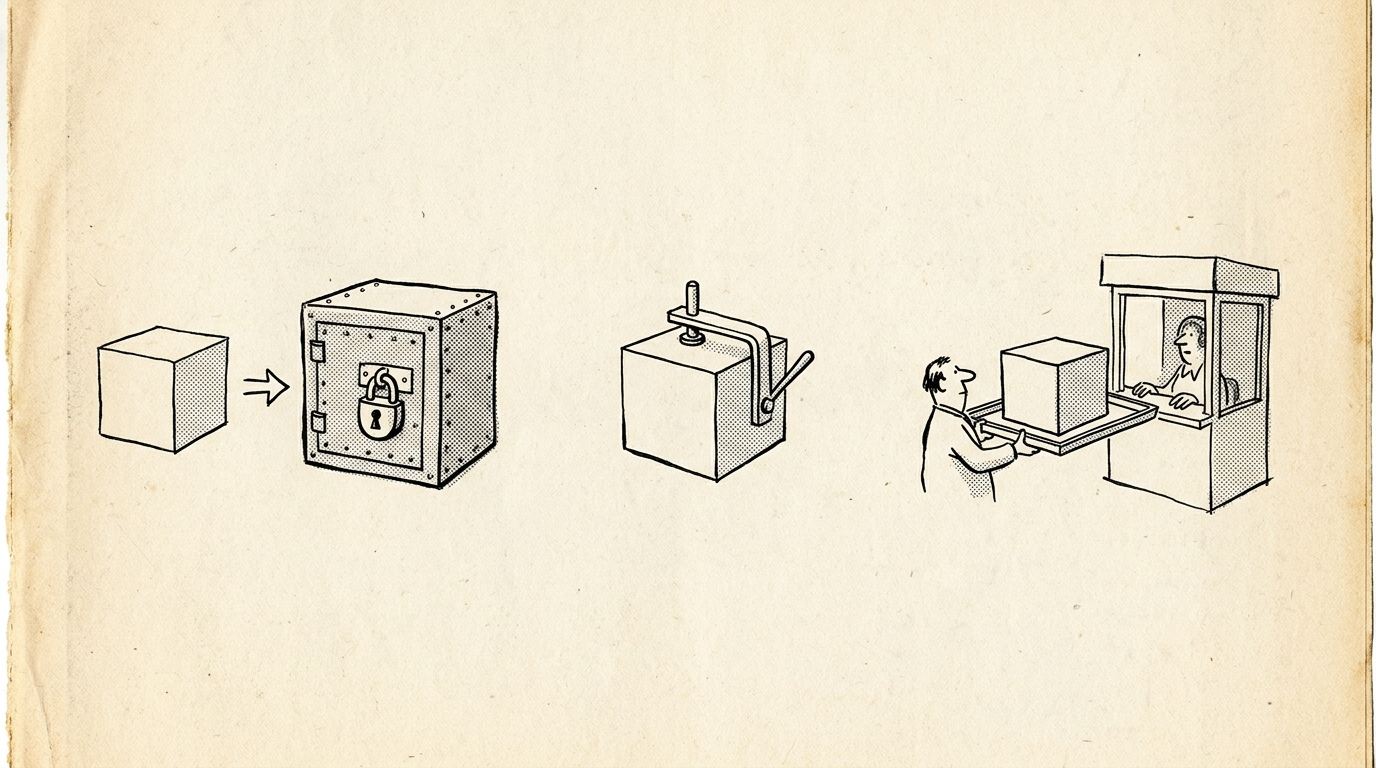
LockedHolding). 소유 명의(owner)를 넘기거나 원본에 잠금 플래그를 두는 대신, 원본을 소비하고 만료 시각이 있는 잠금 계약을 만들어 이중 처분과 영구 동결을 함께 막는다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
3. 패턴 31.2 · 조건부 에스크로 (EscrowDeposit)
문제
패턴 31.1의 잠금은 자산을 원래 소유자에게 돌려주거나 다음 결제를 기다립니다. 조건부 에스크로(Conditional Escrow)는 조건 성취 여부에 따라 자산이 매도인(seller) 또는 매수인(buyer) 중 한쪽으로 갑니다. 부동산 매매 잔금 에스크로, 선하증권(Bill of Lading, B/L)과 검수 합격증이 도착하면 수출 대금을 지급하는 무역 에스크로, 인수합병(M&A)에서 우발채무에 대비해 대금 일부를 묶어 두는 유보금(Holdback Escrow)이 이 구조입니다.
당사자와 권한
에스크로가 끝나면 매도인 명의의 AssetHolding(서명자 instrument.issuer, seller)이 생성되므로 발행기관과 매도인의 권한이 필요합니다. 자금을 넣을 때는 매수인의 보유분을 아카이브하므로 발행기관과 매수인의 권한이 필요합니다. 그래서 에스크로 약정(EscrowAgreementTerms)은 발행기관(등록기관)과 매도인이 함께 서명해 미리 만들어 둡니다. 두 당사자는 제28장의 제안·수락으로 이 약정을 만듭니다. 토큰 표준에서도 등록기관(admin)이 이전마다 참여하는 구조가 같습니다. 매수인이 FundEscrow를 행사하면 권한 집합은 \(\{\mathrm{issuer}, \mathrm{seller}\} \cup \{\mathrm{buyer}\}\)이 되어 보유분 아카이브와 EscrowDeposit 생성이 모두 인가됩니다.
계약 설계
EscrowDeposit에는 출구가 세 개 있습니다. 검수관(arbiter)은 기한 전에 대금을 매도인에게 방출합니다(ReleaseEscrow). 매도인은 이행 불가를 인정하고 언제든 매수인에게 돌려줄 수 있습니다(SellerWaiveEscrow). 기한이 지나면 매수인이 누구의 동의도 없이 원금을 회수합니다(RefundExpiredEscrow). 어느 시각에도 최소 한 출구가 열려 있으므로 교착이 생기지 않습니다.
코드
module Patterns.ConditionalEscrow where

import Patterns.VaultLocking (AssetHolding(..), InstrumentKey(..))

-- 발행기관(등록기관)과 매도인이 함께 서명한 에스크로 약정
template EscrowAgreementTerms
  with
    escrowId     : Text
    instrument   : InstrumentKey
    buyer        : Party
    seller       : Party
    arbiter      : Party
    amount       : Decimal
    conditionRef : Text
    deadline     : Time
  where
    signatory instrument.issuer, seller
    observer  buyer, arbiter
    ensure amount > 0.0 && buyer /= seller

    -- 매수인이 보유분(holdingCid)을 넣어 에스크로를 개시
    choice FundEscrow : ContractId EscrowDeposit
      with
        holdingCid : ContractId AssetHolding
      controller buyer
      do
        now     <- getTime
        holding <- fetch holdingCid
        assertMsg "Escrow deadline already passed" (now < deadline)
        assertMsg "Holding owner must be buyer" (holding.owner == buyer)
        assertMsg "Instrument mismatch" (holding.instrument == instrument)
        assertMsg "Exact escrow amount required" (holding.amount == amount)

        -- 권한 {issuer, seller, buyer}로 원본 보유분을 아카이브해 이중 지불 차단
        archive holdingCid
        create EscrowDeposit with
          escrowId; instrument; buyer; seller; arbiter; amount; conditionRef; deadline

-- 매도인 지급과 매수인 환불 출구를 모두 갖춘 에스크로
template EscrowDeposit
  with
    escrowId     : Text
    instrument   : InstrumentKey
    buyer        : Party
    seller       : Party
    arbiter      : Party
    amount       : Decimal
    conditionRef : Text
    deadline     : Time
  where
    signatory instrument.issuer, buyer, seller
    observer  arbiter

    -- 출구 A (기한 내 조건 성취): 검수관이 확인하면 매도인에게 지급
    choice ReleaseEscrow : ContractId AssetHolding
      controller arbiter
      do
        now <- getTime
        assertMsg "Cannot release after deadline" (now < deadline)
        create AssetHolding with
          instrument
          owner = seller
          amount

    -- 출구 B (매도인 포기): 매도인이 이행 불가를 인정하면 기한 전이라도 매수인에게 반환
    choice SellerWaiveEscrow : ContractId AssetHolding
      controller seller
      do
        create AssetHolding with
          instrument
          owner = buyer
          amount

    -- 출구 C (기한 도과): 검수관·매도인이 응답하지 않아도 매수인이 단독으로 회수
    choice RefundExpiredEscrow : ContractId AssetHolding
      controller buyer
      do
        now <- getTime
        assertMsg "Deadline has not passed yet" (now >= deadline)
        create AssetHolding with
          instrument
          owner = buyer
          amount
상태 전이와 실패 양상
FundEscrow는 AssetHolding(buyer) 하나를 아카이브하고 EscrowDeposit 하나를 생성합니다. 약정 계약은 소비되므로 같은 약정으로 두 번 자금을 넣을 수 없습니다. 세 출구는 모두 EscrowDeposit을 소비하므로 그중 하나만 커밋됩니다. ReleaseEscrow는 \(t < T_{\mathrm{exp}}\)에서만, RefundExpiredEscrow는 \(t \ge T_{\mathrm{exp}}\)에서만 통과하므로 원장 시간 기준으로도 겹치지 않습니다. 남는 위험은 마감 직전의 방출입니다. 원장 시간은 제출자가 정하고 기록 시간과 허용 오차(기본 60초) 안에서만 검증되므로, 마감 직전에 제출한 방출이 거절될 수 있습니다. 검수관의 운영 마감은 계약 마감보다 앞에 둡니다.
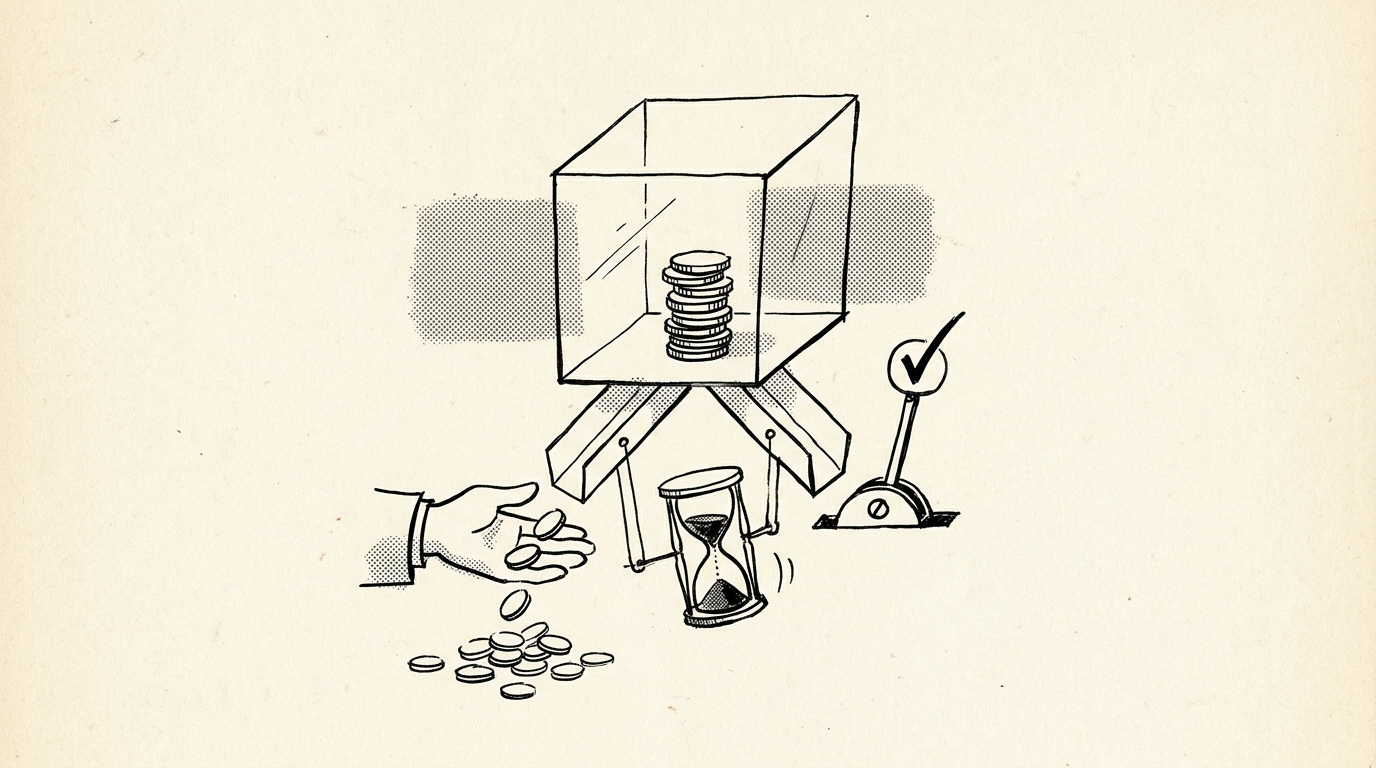
EscrowDeposit). 기한 전(\(t < T_{\mathrm{exp}}\))에 검수관이 조건 성취를 확인하면 매도인에게 지급되고, 기한이 지나면(\(t \ge T_{\mathrm{exp}}\)) 매수인이 단독으로 원금을 회수한다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
4. 패턴 31.3 · 수취인 수락형 비동기 이전 (AsyncLockedTransfer)
문제
Daml에서 새 보유분의 서명자에는 수취인이 들어가므로, 수취인의 동의 없이 자산을 넘길 수 없습니다. 그런데 수취인은 다른 시간대에 있거나 오프라인일 수 있습니다. 런던의 은행이 업무 마감 시각에 뉴욕의 거래 은행 앞으로 예금 토큰을 보내 두면, 뉴욕은 자기 업무 시간에 수락합니다. 그 사이 송신 자산은 다른 곳에 쓰이지 않아야 하고, 수취인이 수락하지 않으면 송신인에게 돌아와야 합니다.
계약 설계
제27장의 시간 창, 제28장의 제안·수락, 패턴 31.1의 잠금을 합칩니다. 송신인이 이전을 시작하는 순간 원본 보유분이 소비되고 대기 중 이전(AsyncLockedTransfer)이 생성되므로 잔액 부족 상태로 보낼 수 없습니다. 수취인은 기한 안에 수락(AcceptTransfer)하거나 거절(RejectTransfer)합니다. 기한이 지나도 응답이 없으면 송신인이 단독으로 회수(ReclaimUnclaimed)합니다. 토큰 표준 CIP-0056의 TransferInstruction도 같은 2단계 이전(대기 → 수락·거절·회수) 구조를 씁니다.
코드
module Patterns.AsyncLockedTransfer where

import Patterns.VaultLocking (AssetHolding(..), InstrumentKey(..))

-- 원본 보유분이 소비된 상태로 수취인의 수락을 기다리는 대기 중 이전
template AsyncLockedTransfer
  with
    transferId    : Text
    instrument    : InstrumentKey
    sender        : Party
    recipient     : Party
    amount        : Decimal
    claimDeadline : Time
    memo          : Text
  where
    signatory instrument.issuer, sender
    observer  recipient
    ensure amount > 0.0 && sender /= recipient

    -- 1. 수취인이 기한 내에 수락하면 수취인 명의의 AssetHolding 생성
    choice AcceptTransfer : ContractId AssetHolding
      controller recipient
      do
        now <- getTime
        assertMsg "Claim window has expired" (now < claimDeadline)
        create AssetHolding with
          instrument
          owner = recipient
          amount

    -- 2. 수취인이 거절하면 기한 전이라도 송신인에게 반환
    choice RejectTransfer : ContractId AssetHolding
      controller recipient
      do
        create AssetHolding with
          instrument
          owner = sender
          amount

    -- 3. 수취인이 기한 내 응답하지 않으면 송신인이 단독으로 회수
    choice ReclaimUnclaimed : ContractId AssetHolding
      controller sender
      do
        now <- getTime
        assertMsg "Cannot reclaim before claimDeadline; recipient still has priority"
          (now >= claimDeadline)
        create AssetHolding with
          instrument
          owner = sender
          amount

-- 등록기관(issuer)과 송신인이 함께 서명한 이전 개시 계약.
-- issuer가 서명자이므로 보유분 아카이브와 대기 중 이전 생성이 모두 인가된다
template AsyncTransferDispatcher
  with
    issuer : Party
    sender : Party
  where
    signatory issuer, sender

    nonconsuming choice DispatchLockedTransfer : ContractId AsyncLockedTransfer
      with
        holdingCid    : ContractId AssetHolding
        transferId    : Text
        recipient     : Party
        claimDeadline : Time
        memo          : Text
      controller sender
      do
        now     <- getTime
        holding <- fetch holdingCid
        assertMsg "Sender must own the holding" (holding.owner == sender)
        assertMsg "Holding issued by another registry" (holding.instrument.issuer == issuer)
        assertMsg "Deadline must be in the future" (claimDeadline > now)

        archive holdingCid
        create AsyncLockedTransfer with
          transferId
          instrument = holding.instrument
          sender
          recipient
          amount     = holding.amount
          claimDeadline
          memo
상태 전이와 실패 양상
DispatchLockedTransfer는 송신인의 AssetHolding을 아카이브하고 AsyncLockedTransfer를 생성합니다. 이후 수락·거절·회수 중 하나가 대기 중 이전을 소비하며 새 AssetHolding을 하나 만듭니다. 수락과 회수는 기한을 경계로 갈리고, 거절과 회수가 동시에 제출되면 먼저 순서가 정해진 쪽만 커밋됩니다. 송신인이 기한 뒤에도 회수하지 않으면 대기 중 이전이 ACS에 남습니다. 운영 측에서 만료된 대기 이전을 주기적으로 찾아 회수하는 자동화를 둡니다.
왜 ReclaimUnclaimed는 기한 전 회수를 막는가: 송신인이 claimDeadline 이전에도 회수할 수 있으면, 대가를 받은 직후 수취인이 수락하기 전에 송신인이 이전을 되돌릴 수 있습니다. 반대로 "수락 전에는 언제든 취소 가능"이 목표라면 now >= claimDeadline 검사를 빼면 됩니다. CIP-0056의 TransferInstruction은 송신인 철회(withdraw)를 별도 초이스로 둡니다. 이 부등식 한 줄이 취소 불가능한 지급 약속과 취소 가능한 송금을 가릅니다.
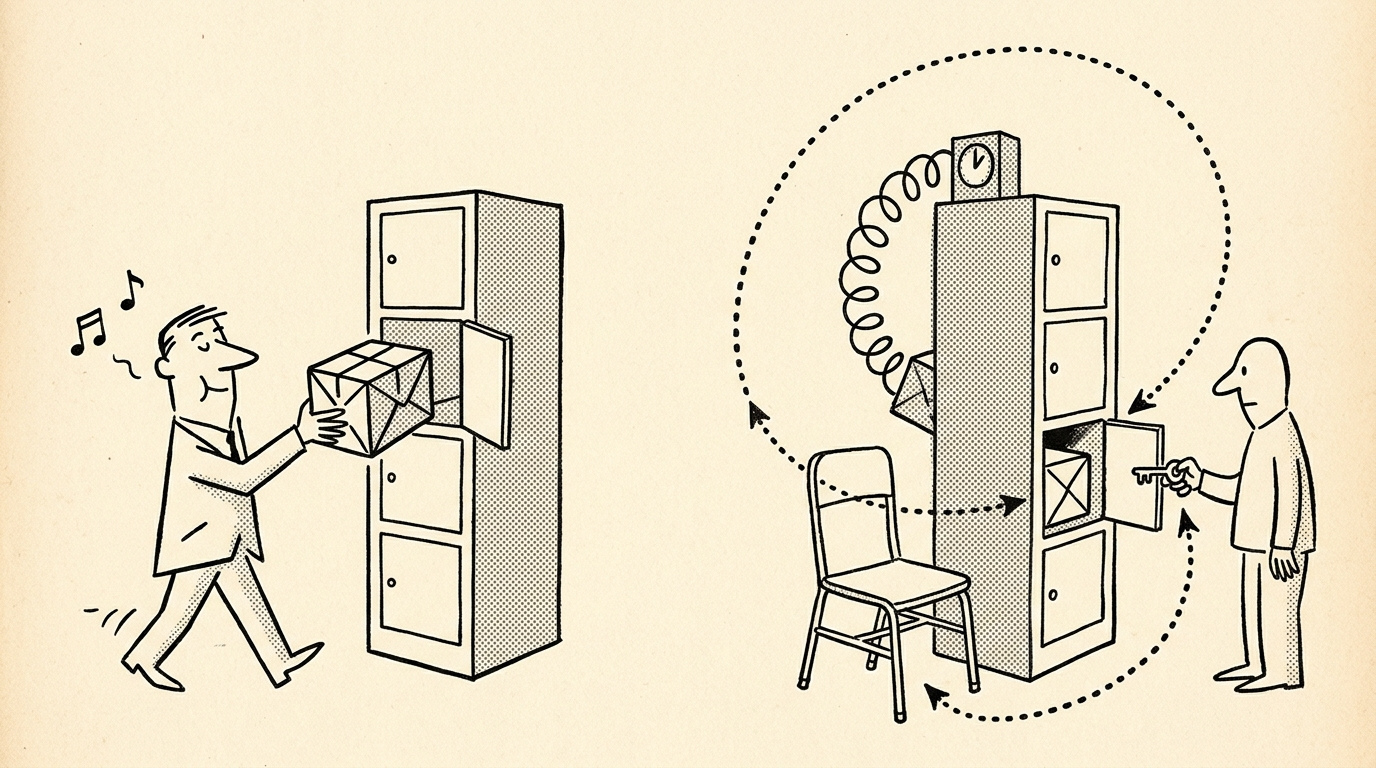
AsyncLockedTransfer). 런던의 송신인이 업무 시간에 이전을 시작하면 원본이 소비되어 이중 지불이 불가능하고, 뉴욕의 수취인은 자기 업무 시간에 수락하거나 거절한다. 기한까지 응답이 없으면 송신인이 회수한다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
5. 패턴 31.4 · 보호예수와 분할 해제 (VestingScheduleLock)
문제
신규 상장(IPO) 기업의 대주주나 기관투자자는 상장 후 일정 기간 주식을 팔지 않기로 약정합니다(보호예수 Lock-up). 임직원에게 부여한 주식·토큰은 최초 대기 기간(클리프 Cliff)이 지난 뒤 시간에 비례해 풀립니다(선형 베스팅 Linear Vesting). 해제량은 시간의 함수이고, 수혜자는 아무 때나 그때까지 풀린 몫을 찾아가야 합니다.
계약 설계
위 식은 확률에 관한 주장이 아니라 구조적 보장입니다. 시간축 전체에서 해제 또는 회수 경로가 최소 하나 열려 있으므로 잠긴 자산을 누구도 회수할 수 없는 상태가 존재하지 않습니다. 분할 해제도 같은 시간 축 위에서 정의합니다. 클리프 시각 \(T_{\mathrm{cliff}}\)부터 만기 시각 \(T_{\mathrm{end}}\)까지 총 부여 수량 \(Q_{\mathrm{total}}\)이 선형 비례로 풀리는 누적 해제 가능 함수 \(V(t)\)는 다음과 같이 정의됩니다.
예시 수치(12,000주 보호예수 · 90일 클리프 후 360일간 선형 해제): 총 보호예수 주식 수 \(Q_{\mathrm{total}} = 12{,}000\)주, 상장일 기준 클리프 \(T_{\mathrm{cliff}} = 90\)일, 그로부터 360일간 선형 해제되어 최종 만기가 \(T_{\mathrm{end}} = 90 + 360 = 450\)일인 계약을 계산해 봅시다.
- ① 상장 후 \(t = 60\)일 시점: \(60 < 90\)이므로 \(V(60) = 0\)주이며 인출 요청은 즉시 거절됩니다.
- ② 상장 후 \(t = 180\)일 시점: 클리프 이후 경과일이 \(180 - 90 = 90\)일이므로 누적 해제량은 \(V(180) = 12{,}000 \times \frac{90}{360} = 12{,}000 \times 0.25 = 3{,}000\)주가 됩니다. 수혜자가
ClaimVested를 실행하면3,000주의 자유로운AssetHolding을 수령하고, 나머지 \(12{,}000 - 3{,}000 = 9{,}000\)주는alreadyClaimed = 3000.0이 기록된 새 잠금 계약에 남아 계속 보호예수됩니다. - ③ 상장 후 \(t = 270\)일 시점에 다시 청구하면 누적 해제량 \(V(270) = 12{,}000 \times \frac{180}{360} = 6{,}000\)주에서 기수령분
3,000주를 뺀 차액3,000주만 정확히 추가 지급되고 잔여 잠금 수량은6,000주가 됩니다.
매달 배치 작업으로 계약 수천 개를 나눌 필요는 없습니다. 원장 시간(getTime)과 누적 수령량 alreadyClaimed만 있으면, 수혜자가 청구한 시각까지의 미수령분만 지연 계산(lazy evaluation)으로 지급하고 잔여분은 새 잠금 계약으로 넘깁니다. ClaimVested는 기존 잠금을 소비하고 해제분 AssetHolding과 (잔여가 있으면) 새 VestingScheduleLock을 생성합니다.
코드
module Patterns.VestingSchedule where

import DA.Time (convertRelTimeToMicroseconds, subTime)
import Patterns.VaultLocking (AssetHolding(..), InstrumentKey(..))

template VestingScheduleLock
  with
    vestingId      : Text
    instrument     : InstrumentKey
    grantor        : Party
    beneficiary    : Party
    totalGranted   : Decimal   -- 총 부여 수량 (예: 12000.0)
    alreadyClaimed : Decimal   -- 지금까지 수령한 누적 수량
    cliffTime      : Time      -- 해제 개시 시각 (T_cliff)
    endTime        : Time      -- 전량 해제 시각 (T_end)
  where
    signatory instrument.issuer, grantor, beneficiary
    ensure
      totalGranted > 0.0
        && alreadyClaimed >= 0.0
        && alreadyClaimed < totalGranted
        && endTime > cliffTime

    -- 수혜자가 현재 원장 시간까지 풀린 몫만 수령하고 나머지는 다시 잠근다
    choice ClaimVested
      : (ContractId AssetHolding, Optional (ContractId VestingScheduleLock))
      controller beneficiary
      do
        now <- getTime
        assertMsg "Cliff period has not passed yet" (now >= cliffTime)

        let totalSpanMicros =
              convertRelTimeToMicroseconds (subTime endTime cliffTime)
        let elapsedMicros =
              convertRelTimeToMicroseconds (subTime now cliffTime)

        let vestedTotal =
              if now >= endTime
                then totalGranted
                else totalGranted * (intToDecimal elapsedMicros / intToDecimal totalSpanMicros)

        let claimableNow    = vestedTotal - alreadyClaimed
        let remainingLocked = totalGranted - vestedTotal

        assertMsg "No newly vested amount available to claim" (claimableNow > 0.0)

        unlockedHoldingCid <- create AssetHolding with
          instrument
          owner  = beneficiary
          amount = claimableNow

        nextLockCid <- if remainingLocked > 0.0
          then Some <$> create this with alreadyClaimed = vestedTotal
          else pure None

        pure (unlockedHoldingCid, nextLockCid)
실패 양상
해제분 계산은 Decimal 나눗셈이므로 소수점 이하 자릿수가 생깁니다. 주식처럼 정수 단위만 허용되는 자산이라면 vestedTotal을 내림 처리하고, 마지막 청구(now >= endTime)에서 남은 전량을 지급하도록 해야 합계가 totalGranted와 정확히 맞습니다.
원장 시간(getTime)이 네트워크 지연 때문에 1~2초 늦게 찍히면 만기 경계에서 분쟁이 생기지 않습니까?
제19장과 제27장에서 보았듯, getTime이 돌려주는 값은 각 참여자 노드의 벽시계가 아니라 트랜잭션에 기록된 원장 시간(ledger time)입니다. 원장 시간은 제출자가 정해 트랜잭션에 넣고, 사용한 계약들의 원장 시간보다 앞서지 않도록 올려 잡습니다. 검증하는 참여자들은 같은 트랜잭션에서 같은 값을 읽으므로 노드 간 판정이 갈리지 않습니다. 대신 각 참여자는 원장 시간이 순서자가 부여한 기록 시간과 허용 오차(ledgerTimeRecordTimeTolerance, 기본 60초) 안에 있는지 확인하고, 벗어나면 LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND로 거절합니다.
원장 시간과 기록 시간 사이에 허용 오차만큼의 차이가 있을 수 있으므로, 마감 직전에 보낸 AcceptTransfer가 거절될 수 있습니다. 사용자에게 안내하는 마감 시각보다 계약의 claimDeadline을 허용 오차보다 넉넉하게(수 분) 뒤에 두십시오.
6. 변형과 조합, 규제 대응
변형과 조합
LockedHolding은 제33장 DvP의 결제 다리를 미리 잠가 두는 데 쓰입니다. 패턴 31.3의 대기 중 이전에 패턴 30.1의 자격 증명 검사를 붙이면 적격 수취인만 수락할 수 있습니다. 패턴 31.4의 분할 해제에 패턴 30.4의 한도 위임을 결합하면 운용사가 해제분만 대리 매도하도록 제한할 수 있습니다.
규제 대응
조건부 법률행위, 임치(에스크로)와 보호예수의 일반 원칙: 대부분의 법체계는 정지조건부 행위는 조건이 성취된 때 효력이 생기고, 해제조건부 행위는 조건이 성취된 때 효력을 잃는다는 원칙을 둡니다. 에스크로는 제3자가 조건 성취 전까지 자산을 맡아 두는 임치 계약의 한 형태입니다. 상장 시 보호예수는 거래소 규정이나 인수 계약으로 정해지며, 기간 동안 매각만 제한하고 의결권·배당권은 소유자에게 남는 것이 일반적입니다. 집행 방식(CSD나 명의개서 대리인의 이전 제한 표시, 계약상 약정)은 관할과 계약에 따라 다릅니다. 패턴 31.1의 LockedHolding과 패턴 31.2~31.4의 에스크로·비동기 이전·분할 해제는 소유 명의(owner)를 유지한 채 조건 성취와 기한 도래에 따른 지급·원상회복을 원자적으로 집행합니다.
이 장에서 남는 것
- 잠금의 세 가지 구현과 잠금 계약(
LockedHolding). 원본 보유분을 소비하고 잠금 계약으로 대체하면 초이스 검사 누락을 없애면서도 법적 소유자(owner) 명의를 유지해 불필요한 과세·처분 이벤트를 피할 수 있다. - 모든 잠금에는 만기 자력 회수 출구가 있어야 한다(Liveness). 상대방이나 중개인이 영구 응답 불능 상태에 빠지더라도
now >= expiresAt이후에는 원래 주인이 단독으로 자산을 되찾을 수 있어야 영구 동결 교착을 막는다. - 조건부 에스크로(
EscrowDeposit)의 출구. 기한 내 검수관이 조건 성취를 확인하면 매도인에게 지급하고, 기한 도과나 매도인 포기 시 매수인에게 환불한다. 자금 투입에는 발행기관(등록기관)의 권한이 필요하므로 약정 단계에서 등록기관이 함께 서명한다. - 수취인 수락형 비동기 이전(
AsyncLockedTransfer). 제안·수락에 선행 잠금과 기한 후 회수를 결합하면 수취인이 오프라인이어도 이중 지불 위험 없이 이전을 시작하고, 수취인은 자기 시간대에 수락한다(CIP-0056TransferInstruction과 같은 구조). - 원장 시간 기반 분할 해제(
VestingScheduleLock). 클리프와 선형 해제 함수를getTime과 누적 수령량으로 구현하면 배치 작업 없이 청구 시점까지의 해제분만 지급할 수 있다.