제11장. 서브트랜잭션 프라이버시, 블라인드 머클 트리(BMT)와 트랜잭션 뷰 분해 정리
집 도색 계약에서 EUR/USD 외환 동시결제(PvP)까지 — 솔트를 넣은 잎과 솔트 없는 내부 노드의 해시 구조, 그리고 11가지 트랜잭션 원형
"프라이버시란 개인이나 집단 그리고 기관이 자신의 정보를 언제 어떤 방식으로 어디까지 외부에 알릴지 스스로 결정할 권리다." — 앨런 웨스틴, 『프라이버시와 자유』, 아테네움, 1967, 7쪽
1. 두 개의 현장: 앨리스의 집 페인트칠과 수출기업의 EUR/USD 외환 동시결제
금융 거래의 세계에서 '무차별적 투명성'은 미덕이 아니라 재앙입니다. 비트코인(Bitcoin)이나 이더리움(Ethereum) 같은 퍼블릭 블록체인은 모든 상태 변환을 전 세계 모든 노드에 평문으로 브로드캐스트합니다. 일부 암호학자들은 이를 가리기 위해 영지식 증명(ZK-SNARK, Zero-Knowledge Succinct Non-Interactive Argument of Knowledge)를 제안하곤 합니다. 그러나 거래 한 건마다 40초 동안 고성능 그래픽 처리 장치(GPU) 난로를 벌겋게 달궈가며 "내가 컨닝하지 않았다"는 영지식 증명을 굽는 방식은, 애초에 남의 비밀 일기장을 생판 모르는 경쟁 은행 우체통에 우편으로 보내지 않는 지극히 평범한 상식 앞에서는 과도한 우회로일 뿐입니다.
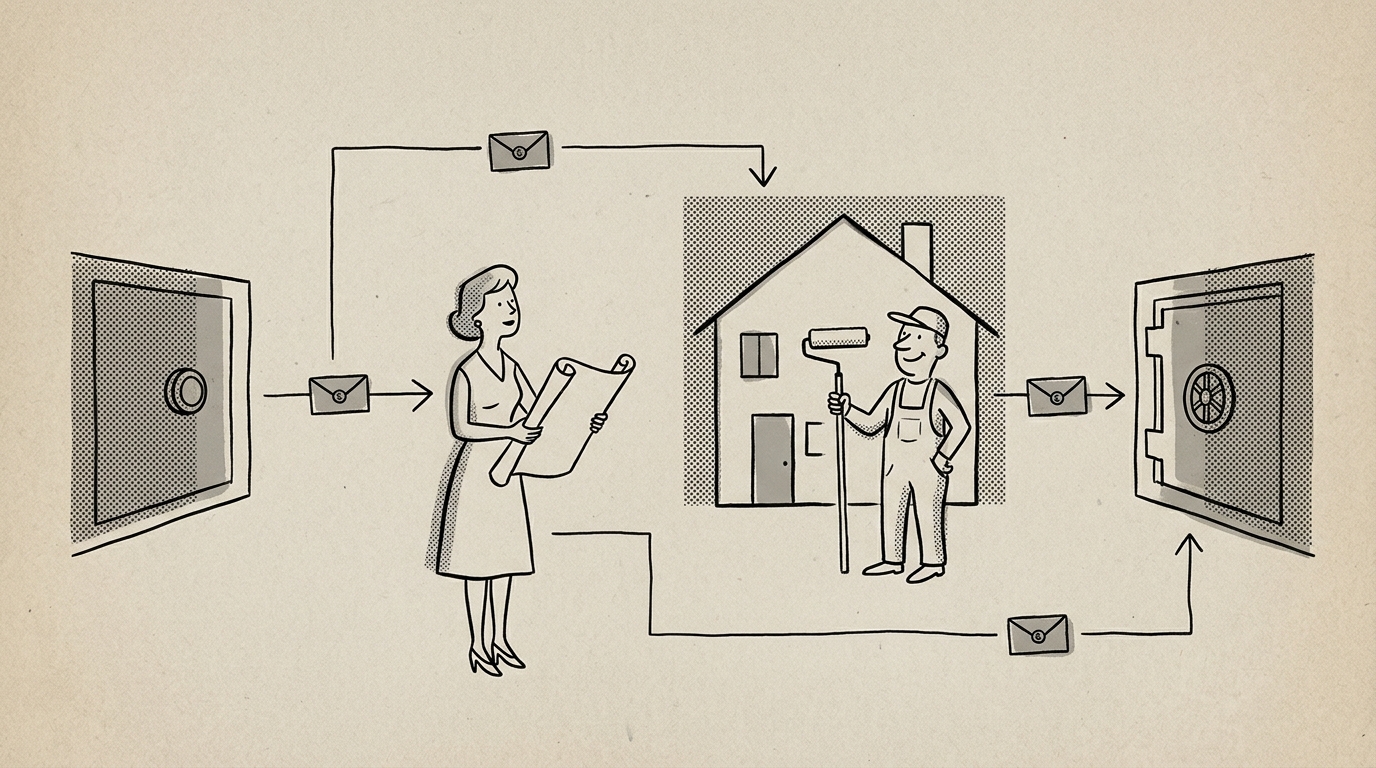
Canton 프로토콜이 이 상식을 어떻게 원자적 트랜잭션과 결합하는지 두 가지 실물 시나리오로 살펴봅시다. 첫 번째는 일상적 직관을 보여주는 "앨리스(Alice)와 밥(Bob)의 집 페인트칠 계약 사가"입니다. 집주인 앨리스는 페인트공 밥에게 단독주택 외벽을 올리브 그린 색상으로 도색하는 대가로 1,000달러를 지급하기로 계약했습니다. 밥이 도색을 완료하는 순간, 앨리스의 주거래 은행인 은행 A(Bank A) 계좌에서 1,000달러 어음(IOU, I Owe You)이 차감되어 밥의 주거래 은행인 은행 B(Bank B) 계좌로 입금되어야 합니다. 여기서 앨리스와 밥은 도색 계약과 결제 전체를 보아야 하지만, 은행 A는 오직 앨리스의 출금 레그(Debit Leg)만, 은행 B는 오직 밥의 입금 레그(Credit Leg)만 보아야 하며, 어느 은행도 벽지 색깔이나 상대 은행의 잔고를 전혀 알아서는 안 됩니다.
이제 이 구조 그대로 프랑크푸르트와 맨해튼을 잇는 도매 외환 거래 현장으로 옮겨가 봅시다. 두 번째 시나리오는 "수출기업 EUR/USD 외환 동시결제(Corporate EUR/USD FX PvP)"입니다. 독일 수출기업의 외환 데스크(Corporate FX Desk)가 달러 수출대금을 유로로 바꾸기 위해 글로벌 프라임 브로커와 1.0850 USD/EUR 환율로 EUR 40M(\(40{,}000{,}000 \times 1.0850 = \text{USD } 43{,}400{,}000\)) 규모의 외환 동시결제(Payment versus Payment, PvP)를 집행합니다(예시 수치):
- 수출기업 외환 데스크와 프라임 브로커: 체결 환율(
1.0850), 신용 한도 차감 조건, 그리고 유로·달러 양측 레그가 동시에 완결된다는 전체 트랜잭션 트리를 확인해야 합니다. - 유로 결제은행(EUR Settlement Bank, 프랑크푸르트): 오직 프라임 브로커의 유로 계좌에서
EUR 40,000,000.00를 수출기업의 유로 당좌계좌로 이체하는 유로 서브뷰만 열람해야 합니다. 기업이 뉴욕에서 몇 달러를 어떤 스프레드로 내주는지, 상대방의 미국 환거래은행이 어디인지는 노출되어서는 안 됩니다. - 달러 환거래은행(USD Correspondent Bank, 뉴욕): 오직 수출기업의 뉴욕 달러 계좌에서
USD 43,400,000.00를 프라임 브로커의 달러 계좌로 이전하는 달러 서브뷰만 열람해야 합니다. 프랑크푸르트에서 오간 유로 규모나 기업의 내부 외환 헤지 비율은 알 수 없어야 합니다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
2. 블라인드 머클 트리(BMT)의 솔트와 해시 구조
Canton은 이 엄격한 최소 필요 정보 공개(Need-to-Know) 원칙을 구현하기 위해 블라인드 머클 트리(Blinded Merkle Tree, BMT)를 사용합니다.
왜 일반 머클 트리가 아니라 '블라인드' 머클 트리일까요?
만약 데이터 \(D\)에 대해 단순 해시 \(\mathcal{H}(D)\)만 구한다면, 결제 금액(1000, 40000000)이나 표준 종목코드(ISIN)처럼 후보 값이 적은 금융 데이터는 공격자가 예상 값을 미리 해시해 대조하는 사전 공격(Dictionary Attack)에 쉽게 뚫립니다.
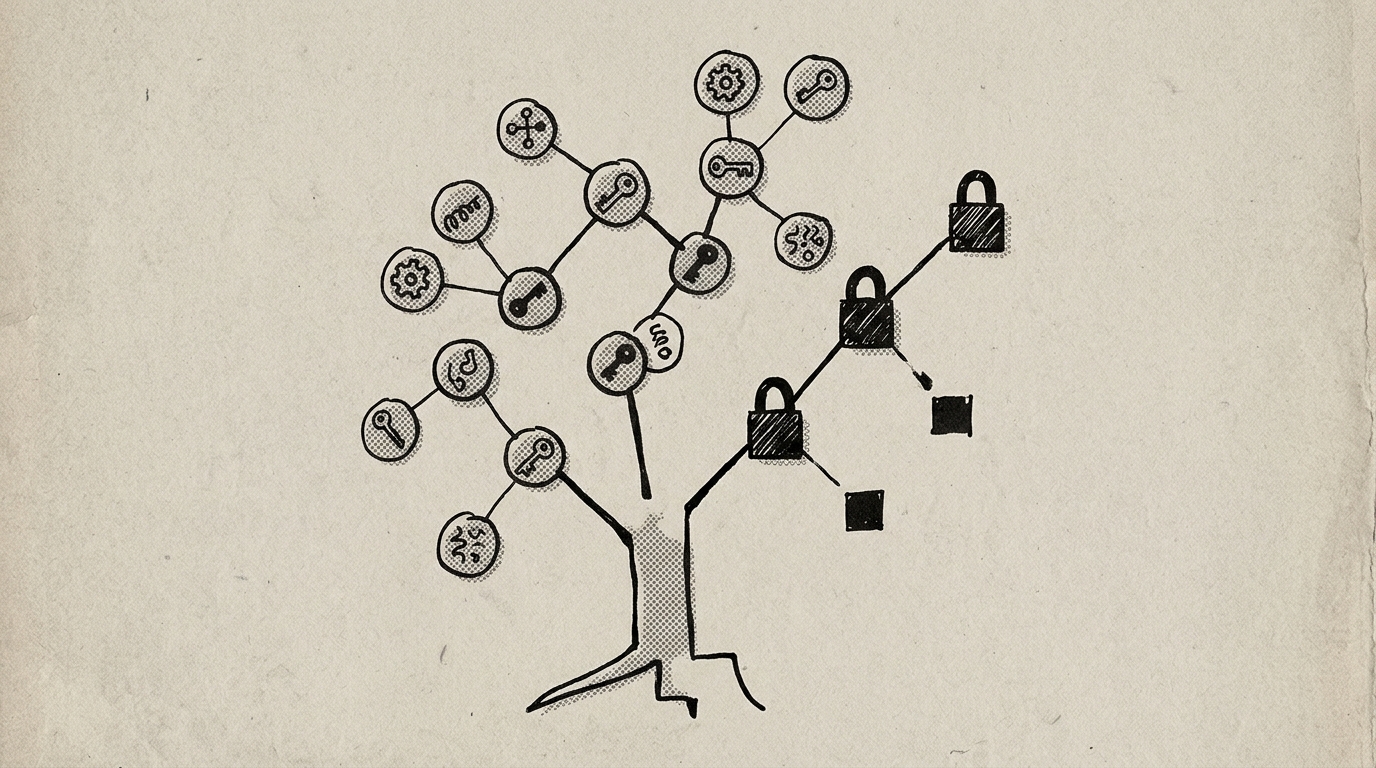
그래서 Canton의 머클 트리는 두 종류의 노드를 구분합니다. 잎(leaf)은 실제 데이터(뷰 공통 데이터, 뷰 참여자 데이터, 메타데이터)를 담고 솔트를 섞어 해시합니다. 내부 노드(inner node)는 데이터도 솔트도 없이 자식 해시만 묶습니다. 솔트는 노드마다 난수 생성기에서 따로 뽑지 않습니다. 뷰마다 16바이트 무작위 시드(SaltSeed)를 하나 두고, 각 잎의 32바이트 솔트를 그 시드와 잎의 인덱스로부터 HMAC-SHA256으로 유도합니다:
내부 노드: 해시 용도 태그, 자식 수 \(k\), 자식 해시들을 이어 붙인다. 솔트도 노드 식별자도 들어가지 않는다
잎: 길이 접두사를 붙인 32바이트 솔트와 직렬화된 데이터를 해시한다. \(\text{seed}_V\)는 뷰 \(V\)의 16바이트 시드다
참여자 \(p\)의 시야: 자기가 정보 수신 참여자인 뷰(와 그 하위)는 원문으로, 그 뷰까지 가는 경로의 내부 노드는 자식만 펼친 채로, 나머지는 34바이트 해시로 받는다
해시는 34바이트 멀티해시로 직렬화된다. 앞의 2바이트 0x12 0x20은 "SHA-256, 길이 32"를 뜻하고 그 뒤에 32바이트 다이제스트가 온다. 가려진 노드(blinded stub)도, 트랜잭션 루트 해시도 같은 34바이트 형식이다.
트랜잭션 루트는 내부 노드이며 자식은 제출자 메타데이터, 공통 메타데이터, 참여자 메타데이터, 그리고 루트 뷰들의 머클 시퀀스다. 각 뷰도 내부 노드로, 자식은 뷰 공통 데이터 잎, 뷰 참여자 데이터 잎, 하위 뷰들이다.
예시 트리(Euroclear 보관 독일 국채(Bund) DvP, 설명용 모형): 상위 DvP 뷰 v_dvp(정보 수신자: 매수인·매도인) 아래에 유로 출금 v_cash_A(Bank_A), 대금 입금 v_cash_B(Bank_B), Bund 이전 v_bond(Custodian_CSD) 세 하위 뷰가 있다고 하자.
각 하위 뷰의 데이터 잎은 그 뷰의 시드에서 유도한 32바이트 솔트로 가려지고, v_dvp는 자기 데이터 잎 두 개와 세 하위 뷰의 해시를 묶는 내부 노드가 된다. 이 내부 노드들의 해시가 위로 올라가 하나의 34바이트 루트 해시 \(h_{\text{root}}\)가 된다.
시드의 엔트로피가 \(2^{128} \approx 3.4 \times 10^{38}\)이므로, v_bond의 해시만 받은 은행이 채권 종목이나 단가를 사전 대입으로 역산하는 것은 계산적으로 불가능하다.
위 DEFINITION 11.1의 Bund DvP 트랜잭션이 전송될 때, 세 결제 기관(Bank_A, Bank_B, Custodian_CSD)이 각자 받는 뷰 트리의 구성을 비교하면 다음과 같습니다. 크기는 설명용 예시 수치이며, 가려진 노드 하나는 언제나 34바이트입니다:
| 트리 노드 | Bank_A (출금 은행) 수신 내용 |
Bank_B (수취 은행) 수신 내용 |
Custodian_CSD (CSD) 수신 내용 |
|---|---|---|---|
| 트랜잭션 루트와 메타데이터 잎 루트는 솔트 없는 내부 노드 |
공통 메타데이터 평문, 나머지는 34 B 해시 예시 약 300 B |
공통 메타데이터 평문, 나머지는 34 B 해시 예시 약 300 B |
공통 메타데이터 평문, 나머지는 34 B 해시 예시 약 300 B |
v_dvp (상위 DvP 뷰)내부 노드 |
데이터 잎 2개가 해시로 가려진 내부 노드2 × 34 = 68 B (매매 조건 비노출) |
데이터 잎 2개가 해시로 가려진 내부 노드68 B (매매 조건 비노출) |
데이터 잎 2개가 해시로 가려진 내부 노드68 B (현금 조건 비노출) |
v_cash_A (유로 출금 뷰) |
평문 뷰 (예시 1,420 B)잎 솔트 + 계좌 차감 계약 원문 + 서명자 목록 |
가려진 노드 (34 B)해시만 전송, 평문·암호문 없음 |
가려진 노드 (34 B)해시만 전송, 평문·암호문 없음 |
v_cash_B (유로 입금 뷰) |
가려진 노드 (34 B)타행 수취 잔고 역산 불가 |
평문 뷰 (예시 1,420 B)잎 솔트 + 신규 입금 어음 생성 원문 + 서명자 목록 |
가려진 노드 (34 B)현금 은행 정보 비노출 |
v_bond (Bund 이전 뷰) |
가려진 노드 (34 B)매수 종목·수량 은닉 |
가려진 노드 (34 B)매수 종목·수량 은닉 |
평문 뷰 (예시 1,460 B)잎 솔트 + Bund 종목(ISIN)·수량 이전 원문 |
| 재계산한 루트 해시 | \(h_{\text{root}}\) 일치 (예시 합계 약 1.86 KB) |
\(h_{\text{root}}\) 일치 (예시 합계 약 1.86 KB) |
\(h_{\text{root}}\) 일치 (예시 합계 약 1.90 KB) |
3. 트랜잭션 뷰 분해 규칙과 부분집합 판정 추적
그렇다면 Canton은 트랜잭션 트리의 어느 지점에서 별도의 뷰를 잘라 낼까요? 기준은 휴리스틱이 아니라 집합 포함 관계 하나입니다. 다만 비교 대상은 파티가 아니라 참여자 노드입니다. 액션 노드 \(u\)의 정보 수신 파티(informee: 서명자, 관찰자, 행위자 등)를 \(\text{Informees}(u)\), 파티 집합 \(S\)를 호스팅하는 참여자 노드의 집합을 \(\text{Part}(S)\)라 하면, 부모 \(u\)와 자식 \(v\) 사이의 분리 경계는 다음과 같습니다:
분해 규칙: 자식 액션의 정보 수신 참여자 가운데 부모 뷰의 참여자 집합에 없는 노드가 하나라도 있으면 그 자식은 새 뷰가 된다
예시(파티 수준 설명용 모형): 아래에서는 Alice, Bob, Bank_A, Bank_B가 각각 서로 다른 참여자 노드에 호스팅된다고 가정한다. 이 가정에서는 파티 집합과 참여자 집합이 일대일로 대응하므로 파티 이름으로 판정을 따라가도 결과가 같다.
- 1) 부모 액션 \(u\) (
PaintAgreement.CompleteAndPay): \(P_{\text{parent}} = \text{Part}(\{\text{Alice}, \text{Bob}\})\). - 2) 자식 액션 \(v_1\) (
Bank_A출금 및 이전): 정보 수신자는 \(\{\text{Alice}, \text{Bob}, \text{Bank\_A}\}\).Bank_A를 호스팅하는 참여자가 \(P_{\text{parent}}\)에 없으므로 \(P_{\text{child}, 1} \subseteq P_{\text{parent}}\)는 거짓이고, 새 뷰 #1로 분리된다. - 3) 자식 액션 \(v_2\) (
Bank_B정산 입금): 정보 수신자는 \(\{\text{Bob}, \text{Bank\_B}\}\). 같은 이유로 새 뷰 #2로 분리된다. - 4) 앨리스 단독 검수 확인 액션 \(v_0\): 정보 수신자 \(\{\text{Alice}\}\)의 참여자는 \(P_{\text{parent}}\)에 들어 있으므로 분리되지 않고 부모 뷰 안에 남는다.
가정을 바꾸면 결과도 바뀐다. Bank_A가 Alice와 같은 참여자 노드에 호스팅된다면 \(P_{\text{child}, 1} \subseteq P_{\text{parent}}\)가 참이 되어 \(v_1\)은 분리되지 않는다. 그 노드는 어차피 두 파티의 데이터를 모두 받기 때문이다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
4. TypeScript 결합 API의 누출 함정 vs Daml 뷰 분해와 관찰자 안티패턴
타입스크립트(TypeScript) 기반의 전통적인 마이크로서비스 아키텍처에서는 트랜잭션의 원자성(Atomicity)과 당사자 간 프라이버시(Privacy)가 정면으로 충돌합니다. 단일 서비스 컨텍스트에서 결제 API를 호출하면 상위 상거래 맥락이 로그나 메모 필드를 타고 결제 은행에 유출되기 쉽고, 반대로 서비스를 완전히 분리하면 네트워크 단절 시 '페인트는 칠했는데 돈은 이체되지 않은' 부분 실패 재앙이 발생합니다.
// 전통적인 백엔드: 결제 API 호출 시 상위 계약 맥락이 누출되거나 원자성이 깨짐
interface PaintingExecutionRequest {
  contractId: string;
  paintColor: "OliveGreen";
  paymentAmount: number;
  sourceAccount: string;
  targetAccount: string;
}

async function executePaintingSettlement(req: PaintingExecutionRequest) {
  // 은행 A의 감사 로그에 고객의 사적 도색 계약 조건이 평문으로 영구 복제됨!
  await bankAService.transfer({
    from: req.sourceAccount,
    to: req.targetAccount,
    amount: req.paymentAmount,
    memo: "Painting settlement: " + req.paintColor
  });
}-- PaintAgreement.daml: 부모 통지 대상자를 {homeowner, painter}로 엄격히 국한
template PaintAgreement
with
homeowner : Party
painter : Party
paintColor : Text
amount : Decimal
where
signatory homeowner, painter
-- 주의: 여기에 observer allMarketParticipants를 넣으면 뷰 분리가 파괴됨!
choice CompleteAndPay : ContractId Iou
with
aliceIouCid : ContractId Iou
controller painter
do
-- Bank_A의 호스팅 참여자는 부모 뷰 참여자 집합에 없으므로 ¬(P_child ⊆ P_parent)
-- 아래 exercise는 자기 시드와 솔트를 가진 별도 뷰로 분리됨
exercise aliceIouCid Iou_Transfer with newOwner = painter
엔지니어 필수 주의보 — 광역 관찰자(Broad Observer) 선언이 부르는 뷰 붕괴 안티패턴: Daml 개발자가 조회 편의성만을 생각하여 상위 PaintAgreement나 프라임 브로커리지 마스터 계약에 observer allMarketParticipants처럼 광범위한 관찰자 목록을 집어넣으면 치명적인 프라이버시 참사가 일어납니다. 부모 뷰의 참여자 집합 \(P_{\text{parent}}\) 안에 이미 모든 은행의 참여자 노드가 들어가 버리므로, 자식 결제 액션에서 \(P_{\text{child}} \subseteq P_{\text{parent}}\)가 True로 평가되어 \(\text{ViewSplit}(u, v)\)가 False가 됩니다! 즉, 하위 뷰가 분리되지 않고 거대한 단일 평문 트리로 병합되어 시장의 모든 관찰자에게 하위 입출금 내역까지 통째로 배달됩니다. 관찰자 목록은 언제나 법적 열람 권한이 있는 최소 당사자로만 제한해야 합니다.
5. Canton 11대 트랜잭션 원형과 노드 운영자 대역폭 산정
Canton 원장 모델의 모든 금융 거래는 다음 11대 트랜잭션 원형(The 11 Transaction Archetypes)의 조합으로 환원됩니다:
| 원형 번호 및 명칭 | 서명자 / 당사자 구조 | 서브뷰 분해 형태 | 실제 금융 시장 적용 사례 |
|---|---|---|---|
| 1. 단독 생성 (Single-party Create) | \(\text{Sig} = \{A\}\) | 단일 뷰 (분해 없음) | 현금성 IOU 자가 발행, 담보 예치 선언 |
| 2. 단독 실행 (Single-party Exercise) | \(\text{Sig} = \{A\}, \text{Ctrl} = \{A\}\) | 단일 뷰 (소각 또는 비소각) | 만기 외가격 옵션 포기 선언, 내부 한도 갱신 |
| 3. 양자 제안-수락 (Bilateral Proposal-Accept) | \(A \to \text{Proposal} \to B \text{ Accept}\) | 2단계 순차 뷰 전이 | 장외 파생상품(OTC) 체결, 기업 간 매매 계약 성립 |
| 4. 양자 소각 실행 (Bilateral Consuming) | \(\text{Sig} = \{A, B\}, \text{Ctrl} = \{B\}\) | 단일 소각 뷰 | 대출 원리금 만기 상환 및 질권 계약 해지 |
| 5. 다자 공유 계약 조회 (Shared Contract Fetch) | \(\text{Observers} \supseteq \{A, B, C\}\) | 비소각 읽기 전용 참조 | 고시 환율(EUR/USD)·기준금리(SOFR) 오라클 참조 |
| 6. 사전 동의 양도 (Transfer with Pre-agreement) | \(\text{Sig} = \{\text{Bank}\}, \text{Ctrl} = \{\text{Owner}\}\) | 소유권 전이 뷰 | 상업은행 예금 토큰의 기관 간 실시간 이전 |
| 7. 분할 및 양도 (Split and Transfer) | \(100 \to 40\text{ (양도)} + 60\text{ (잔액)}\) | 부모 소각 + 2개 신규 생성 | 거스름돈(Change UTXO)이 발생하는 국채 분할 매매 |
| 8. 이종 자산 동시 결제 (DvP / PvP Swap) | \(\{A, B\} \times \{\text{Asset}, \text{Cash}\}\) | 2개 이상의 독립 서브뷰 결합 | Bund DvP 및 EUR/USD 외환 PvP |
| 9. 블라인딩 중첩 뷰 (Nested with Blinding) | \(\neg(P_{\text{child}} \subseteq P_{\text{parent}})\) | 루트 뷰 + 암호화 격리 자식 뷰 | 비공개 상거래·신탁 계약과 결제 은행 레그의 결합 |
| 10. 위임 대리 실행 (Delegation & Agency) | \(\text{Principal} \to \text{Agent} \to \text{Target}\) | 인가 위임 체인 뷰 | 자산운용사의 위탁 펀드 포트폴리오 일괄 리밸런싱 |
| 11. 다중 동기화기 재할당 (Cross-Domain Reassignment) | \(\text{Domain}_1 \to \text{Domain}_2\) | Unassign 뷰 + Assign 뷰 | 중앙은행 도매 결제망과 CSD 증권망 간 자산 이동 |
노드 운영자(Node Operator)와 사이트 신뢰성 엔지니어(Site Reliability Engineer, SRE)의 용량 산정에서 뷰 분해 개수는 네트워크 대역폭과 직결됩니다. 제출 참여자(Submitting Participant)는 분리된 각 뷰 \(V_i\)를 대칭 세션키(AES-128-GCM)로 한 번 암호화한 뒤, 그 뷰의 정보 수신 참여자 노드(Participant Node) 공개키로 세션키를 각각 감쌉니다. 키를 감싸는 방식은 타원곡선 통합 암호화 체계(Elliptic Curve Integrated Encryption Scheme, ECIES)로, P-256 키에 HKDF·HMAC-SHA256·AES-128-CBC를 조합한 ECIES_HMAC256_AES128-CBC입니다(RSA-OAEP-SHA256도 지원). 단일 거래 안에서 뷰가 \(k\)개로 늘수록 대칭 암호문 개수와 수신 노드별 키 래핑이 함께 늘어납니다. 예시 수치로, 원형 8의 3뷰 외환 PvP 1건이 순서자(Sequencer) 인그레스 약 4.8 KB/tx라고 하면 초당 500건(500 TPS) 피크의 순수 인그레스는 \(4.8 \times 500 = 2{,}400\) KB/s, 즉 2.4 MB/s(약 19.2 Mbps)입니다. 순서자가 참여자에게 다시 보내는 이그레스는 이 인그레스에 팬아웃(Fan-out) 배수를 곱하고 gRPC/TLS 프레이밍 여유를 더합니다. 건당 크기는 메시지 최대 수신 한도(max-inbound-message-size) 안에 둡니다.
6. 제도적 현실: 은행 비밀보장 의무와 데이터 최소화
금융 정책 결정자(Regulator)와 준법감시인(Compliance Officer)에게 블라인드 머클 트리가 지니는 가장 결정적인 가치는, "암호화 키가 언젠가 털리면 어떡하는가?"라는 규제 당국의 근원적 불안을 물리적으로 종식한다는 점입니다.
스위스 은행법 제47조, 미국 GLBA Title V, EU GDPR 데이터 최소화 원칙(요지): 스위스 은행법은 은행 임직원이 직무상 알게 된 고객 비밀을 누설하면 형사 처벌한다. 미국 GLBA Title V는 금융기관이 비공개 개인 금융정보를 비계열 제3자에게 제공하기 전에 고지하고 거부 기회(opt-out)를 주도록 요구한다. EU GDPR은 처리 목적에 필요한 최소한의 개인정보만 다루도록 한다. 세 규범 모두 "필요 없는 자에게 고객 거래 정보를 넘기지 말라"는 같은 방향을 가리킨다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
만약 두 시중은행이 거래 데이터를 대칭키로 암호화한 채 모든 노드에 브로드캐스트하는 블록체인을 쓴다면, 설령 지금은 복호화할 수 없더라도 경쟁 은행의 디스크에 타행 고객 거래의 암호문 사본이 영구 저장됩니다. 향후 키 관리 사고가 나거나 양자컴퓨터로 과거 암호문을 해독하는 '선(先)수집 후(後)해독(Harvest Now, Decrypt Later)' 공격이 발생하면 곧바로 비밀보장 의무 위반으로 번집니다.
반면 Canton의 블라인드 머클 뷰는 두 겹의 수학적 방벽으로 이를 원천 차단합니다.
첫째, 통지 대상이 아닌 하위 서브트리에 대해서는 정보이론적 부재(Information-Theoretic Absence)가 성립합니다 — Bank_B의 서버에는 Bank_A 고객 잔고의 평문은커녕 암호문 바이트조차 아예 배달되지 않습니다.
둘째, 루트 해시 검증을 위해 마주치는 형제 노드의 34바이트 해시 스텁에는 16바이트 시드에서 유도한 32바이트 솔트 기반 계산적 은닉(Computational Hiding)이 걸려 있어, 공격자가 은행 B의 데이터베이스 전체를 덤프하더라도 은행 A 고객의 거래 금액을 사전 대입으로 복원하는 것은 계산적으로 불가능합니다.
| 거래 복잡도 유형 | 분리된 서브뷰 수 (\(k\)) | ECIES 세션키 래핑 수 | 평균 순서자 인그레스 패킷 | 500 TPS 기저 대역폭 |
|---|---|---|---|---|
| 단독/양자 단순 이체 (원형 1~4, 예시) | 1 View |
참여자 2개 노드 키 래핑 | 약 1.5 KB / tx |
약 0.75 MB/s (6.0 Mbps) |
| 기관용 외환 PvP / 국채 DvP (원형 8, 예시) | 3 Views |
은행·CSD 4~6개 키 래핑 | 약 4.8 KB / tx |
약 2.40 MB/s (19.2 Mbps) |
| 다자간 신탁·배당 일괄 정산 (원형 7·9·10, 예시) | 8+ Views |
수탁사·증권사 다중 키 래핑 | 약 12.5 KB / tx |
약 6.25 MB/s (50.0 Mbps) |
직무별 실무 점검표: 뷰 분해 설계 시 무엇을 반드시 확인해야 하는가?
애플리케이션 개발자(Application Developer)는 상위 마스터 계약이나 제안서(Proposal) 템플릿의 observer 필드를 최소 권한 원칙으로 감사하십시오.
상위 노드의 참여자 집합 \(P_{\text{parent}}\)가 넓어질수록 \(\neg(P_{\text{child}} \subseteq P_{\text{parent}})\)가 거짓이 되어 하위 결제 레그가 분리되지 않고 노출됩니다.
시장 전체 공시 데이터는 원형 5의 nonconsuming 참조 계약으로 분리해 읽고, 사적 결제 초이스에는 결코 광역 관찰자를 전파하지 마십시오.
노드 운영자 및 SRE는 애플리케이션 팀이 배포하려는 신규 Daml 패키지(.dar)의 평균 서브뷰 개수(\(k\))와 수신 참여자 팬아웃(Fan-out) 배수를 사전 프로파일링하십시오.
다자간 복합 정산 트랜잭션은 ECIES 암호문 봉투가 10 KB를 훌쩍 넘기므로 순서자의 max-inbound-message-size 한도와 참여자 노드의 복호화 스레드 풀 및 인그레스 대역폭을 그에 맞춰 증설해야 합니다.
금융 정책 결정자 및 리스크 책임자(Regulator & Risk Officer)는 외부 보안성 심의나 감독당국의 아웃소싱·정보보호 적합성 검토 시 "데이터를 암호화해 공유한다"가 아니라 "비인가 기관 노드에는 암호문 패킷조차 전송되지 않는다(정보이론적 부재)"는 아키텍처 증적을 제시하십시오. 이는 은행 비밀보장 의무와 EU GDPR의 데이터 최소화 원칙을 아키텍처 수준에서 뒷받침하는 근거가 됩니다.
이 장에서 남는 것
- 최소 필요 정보 공개(Need-to-Know)와 복합 기관 결제. 앨리스·밥의 도색 계약부터 EUR 40M / USD 43.4M 규모 EUR/USD 외환 동시결제(PvP)까지, 당사자는 전체 계약을 보고 각 결제 은행과 CSD는 자신의 레그만 복호화한다.
- 블라인드 머클 트리(BMT)의 두 노드. 내부 노드는 솔트 없이 자식 해시만 묶고, 잎은 뷰별 16바이트 시드에서 HMAC-SHA256으로 유도한 32바이트 솔트를 섞어 해시한다. 가려진 노드와 루트 해시는 모두 34바이트 멀티해시다.
- 뷰 분해 규칙과 광역 관찰자 안티패턴. 자식 액션의 정보 수신 참여자가 부모 뷰의 참여자 집합에 없을 때만 새 뷰가 생기므로, 부모 계약에 무분별한 광역
observer를 선언하면 뷰 분리가 무너져 하위 금융 정보가 누출된다. - ECIES 대역폭 산정과 비밀보장 의무. 운영자는 뷰 분할 수에 비례하는 암호화 봉투 대역폭(
bytes/tx)을 산정해야 하며, 비수신 노드에 암호문조차 남지 않는 구조는 은행 비밀보장 의무와 GDPR 데이터 최소화를 뒷받침한다.