제16장. 다중 동기화기 재할당(2PC), 탈중앙 토폴로지와 BFT ISS 합의
브리지 없는 크로스체인의 기적: 2단계 분할 커밋과 주세페 페아노(Giuseppe Peano)의 비차단 큐 — 비활성화(Unassign)에서 활성화(Assign)까지, 핵심 토폴로지 매핑과 다중 리더 BFT ISS 합의
"미래는 여러 체인이 공존하는 시대이지 체인 사이를 넘나드는 시대가 아니다. 서로 다른 주권 구역을 잇는 브리지의 보안에는 근본적인 한계가 있다." — 비탈릭 부테린, 2022년 1월 7일
1. 20억 달러짜리 브리지의 무덤과 활성 도메인 배타성 불변식
2022년 퍼블릭 웹3(Web3) 생태계는 연쇄적인 대참사를 겪었습니다. 로닌 브리지(Ronin Bridge)에서 6억 2,400만 달러(USD 624M), 웜홀 브리지(Wormhole Bridge)에서 3억 2,500만 달러(USD 325M), 노마드 브리지(Nomad Bridge)에서 1억 9,000만 달러(USD 190M)가 탈취되며 2022년 한 해 동안 브리지 해킹으로 약 20억 달러가 빠져나갔습니다.
이 모든 사고의 구조적 원인은 이른바 '락앤민트(Lock-and-Mint)' 브리지라는 기형적 발상에 있었습니다. 직설적으로 말해, 진짜 금괴를 익명의 디스코드(Discord) 관리자 5명이 지키는 나무 창고에 가둬 두고 옆 섬으로 건너가 '래핑된 금 쿠폰(Wrapped Gold Coupon)'을 인쇄해 돌리는 것은 상호운용성(Interoperability)이 아니라 주말 해킹을 기다리는 시한폭탄입니다. 창고 문지기들의 다중서명(Multisig) 키가 유출되거나 검증 스크립트에 버그 하나만 생겨도 창고 속 진짜 금괴는 통째로 털리고, 옆 섬 주민들의 손에는 담보 가치가 사라진 종잇조각만 남습니다.
글로벌 자본시장에서는 이런 구조를 받아들이기 어렵습니다. 런던 CREST에 등록된 영국 국채(gilt)를 담은 CSD 동기화기(Synchronizer, S_CSD)와, 뉴욕 상업은행의 도매 예금토큰 동기화기(S_NY_Bank)에 발행된 미 달러 예금토큰(USD Deposit Token)을 국경 너머로 원자적 증권 대금 동시 결제(Delivery versus Payment, DvP)해야 한다고 생각해 보십시오. gilt를 역외 브리지 컨트랙트에 예치하고 '래핑된 국채 토큰'을 찍는 순간, 보유자가 가진 것은 CSD 장부상의 증권이 아니라 브리지 운영자에 대한 청구권이 됩니다.
| 비교 차원 | 퍼블릭 체인 래핑 브리지 (로닌 6억 2,400만 달러 · 웜홀 3억 2,500만 달러 해킹 모델) |
Canton 네이티브 2단계 재할당 ( Unassign → Assign 프로토콜) |
|---|---|---|
| 수탁 및 허니팟 리스크 | 원본 자산을 단일 스마트 계약 금고(Multisig Pool)에 집중 예치 → 브리지 키 탈취 시 총예치자산(TVL) 전액 도난 | 중간 브리지 금고 제로(Zero Honeypot) — 제3자 수탁자 없이 계약의 원래 법적 서명자(signatory)와 도메인 중재자(Mediator)만 관여 |
| 자산 정체성과 법적 효력 | 대상 체인에 별도의 합성 토큰(wUSDC 등) 신규 발행 → 발행 은행에 대한 직접 청구권 단절 및 유동성 파편화 |
정본 ContractId 및 발행자 서명 보존 — 계약 실체가 그대로 동기화기를 옮기며, 비활성화(Unassign)마다 reassignment_counter가 1씩 증가 |
| 장애 시 실패 모드 | 검증 버그 시 무담보 가짜 토큰 무한 발행, 릴레이어 중단 시 자산 영구 동결 | 비행 중(In-Flight) 상태의 완료 보장 — 배타 창(assignmentExclusivityTimeout)이 지나면 다른 이해관계자도 활성화(Assign)를 제출할 수 있어 계약이 갇히지 않음(원천으로의 자동 원복은 없음) |
| 주권 감사 및 기밀성 | 국경 간 이동 내역과 잔고가 전 세계 퍼블릭 멤풀에 평문 노출, 관할권 통제 불가 | 해당 계약의 이해관계자 노드에만 암호화 전송, 각 동기화기를 관할권 안에서 운영해 데이터 주권(Data Residency) 요구에 대응 |
Canton이 브리지 없이 도메인 간 이동을 달성하는 수학적 기반은 전체 동기화기 집합 \(\mathcal{D}\) 위에서 성립하는 활성 도메인 배타성 불변식(Active Domain Exclusivity Invariant)입니다.
원천 동기화기 비활성화(Unassign)와 대상 동기화기 활성화(Assign)의 2단계 상태 전이
배타성 불변식: 지시 함수 \(\mathbb{I}(c \in \text{ACS}_S) \in \{0, 1\}\)의 총합은 어떤 시점에도 1을 넘지 않는다. 이동 중에는 합계가 \(0\)이다.
재할당 카운터는 비활성화(Unassign) 때 1 증가하고, 활성화(Assign)는 그 값이 비활성화 데이터에 적힌 카운터와 같은지만 확인한다(다르면 InconsistentReassignmentCounters). 같은 재할당을 다시 활성화하려는 재전송은 그 재할당 ID가 이미 완료되었거나 계약이 이미 활성이라는 이유로 막힌다. ContractId는 바뀌지 않는다.
국채 대 미 달러 예금토큰 결제 과정에서 계약 \(c\)가 런던 CSD 동기화기(\(S_{\text{CSD}}\))에서 뉴욕 달러 결제 동기화기(\(S_{\text{USD}}\))로 넘어갈 때 위 수식이 각 시각 \(t_0, t_1, t_2\)에서 어떻게 계산되는지 따라가 봅시다:
- 시각 \(t_0\) (재할당 이전 초기 상태): 계약 \(c\)는 \(S_{\text{CSD}}\)에만 활성 상태로 존재합니다. 지시 함수 값은 \(\mathbb{I}(S_{\text{CSD}}) = 1,\; \mathbb{I}(S_{\text{USD}}) = 0\)이므로 도메인 합계는 \(\mathbf{1 + 0 = 1 \le 1}\)이며,
reassignment_counter = 0입니다. - 시각 \(t_1\) (
Unassign확정 직후 비행 중 구간): \(S_{\text{CSD}}\)의 중재자가 비활성화 요청을 승인하면 \(S_{\text{CSD}}\)의 ACS에서 계약이 비활성화되고, 이때reassignment_counter = 1이 됩니다. 아직 \(S_{\text{USD}}\)에서 활성화되기 전이므로 \(\mathbb{I}(S_{\text{CSD}}) = 0,\; \mathbb{I}(S_{\text{USD}}) = 0,\; \text{InFlight} = 1\)이 되어 활성 합계는 \(\mathbf{0 + 0 = 0 \le 1}\)입니다. 양쪽 어디에서도 이 계약을 소비할 수 없는 상태입니다. - 배타적 할당 창(
assignmentExclusivityTimeout, 기본 60초)의 안전장치: 비활성화 직후 이 창 동안은 재할당을 개시한 제출자에게 대상 동기화기Assign제출 우선권이 주어집니다. 여러 이해관계자가 동시에Assign을 보내는 경쟁을 줄이기 위함이며, 이 창은 PV 36 이하에서만 강제됩니다. 제출자 서버가 멈춰 창이 지나도 자산은 갇히지 않습니다. 계약의 다른 이해관계자(상대방 은행·CSD)가Assign을 제출해 이동을 마무리할 수 있습니다. 다만 시간이 지났다고 원천 동기화기로 자동 원복되지는 않습니다. - 시각 \(t_2\) (
Assign확정 완료): \(S_{\text{USD}}\)의 참여자들은 비활성화 데이터와 카운터 일치를 검증하고(프로토콜 버전 37에서는 패키지 승인(vetting)도 다시 확인), 중재자 승인을 거쳐 계약을 활성화합니다. 이제 \(\mathbb{I}(S_{\text{CSD}}) = 0,\; \mathbb{I}(S_{\text{USD}}) = 1\)이 되어 합계는 다시 \(\mathbf{0 + 1 = 1 \le 1}\)이고, 카운터는 비활성화 때 정해진reassignment_counter = 1그대로입니다.
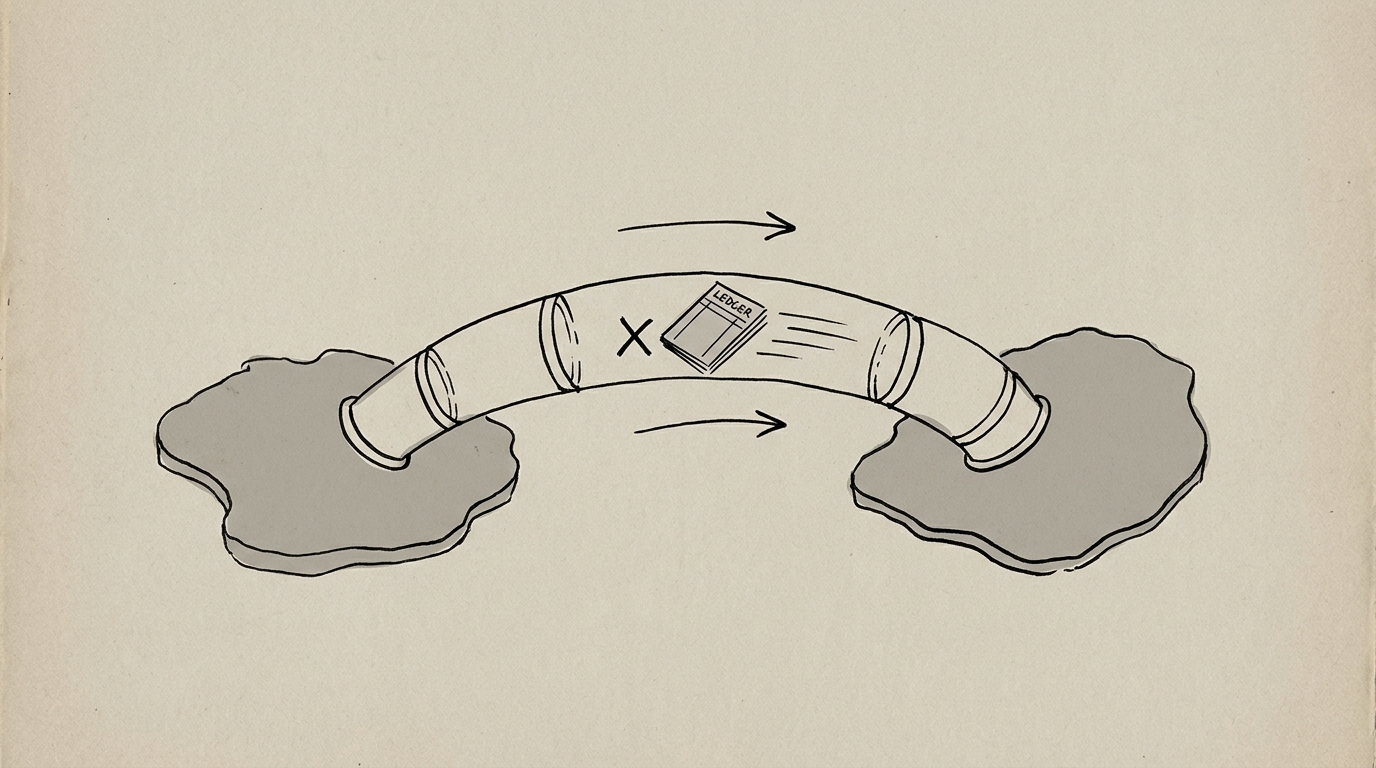
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
2. 국경 간 국채 대 미 달러 예금토큰 DvP: 동기화기 무관 Daml 설계 해부
CSD 동기화기(S_CSD) 위의 영국 국채 계약(SovereignBond)과 뉴욕 상업은행 동기화기(S_NY_Bank) 위의 미 달러 예금토큰 계약(UsdDepositToken)을 맞바꿀 때, 애플리케이션 개발자(Application Developer)가 가장 놀라는 지점은 Daml 비즈니스 템플릿 코드 안에 동기화기 주소나 체인 ID가 단 한 줄도 들어가지 않는다는 사실입니다. 취약한 크로스체인 브리지 릴레이어 방식과 Canton의 도메인 무관(Domain-Agnostic) DvP 모델을 대조해 보십시오.
// 안티패턴: 뉴욕 달러 토큰을 브리지 금고에 가두고 런던 체인에 합성 wUSD 쿠폰을 발행
async function bridgeUsdForBondSettlement(amountUsd: number, recipient: string) {
  // 결함 1: 브리지 다중서명 지갑에 수억 달러가 쌓여 해커들의 표적이 됨
  await nyChainVault.lockDeposit({ from: recipient, amountUsd });

  // 결함 2: 오프체인 릴레이어 키 3/5개가 털리면 담보 없이 무한 발행 가능!
  const sigs = await bridgeRelayers.signSyntheticMint(recipient, amountUsd);
  return await csdChain.mintWrappedUsd(recipient, amountUsd, sigs);
}-- Daml 템플릿은 도메인 ID를 전혀 몰라도 된다! 재할당 후에도 동일 ContractId 보존
template SovereignBond
with
csdRegistrar : Party
holder : Party
isin : Text -- 예시 값: "GB00EXAMPLE1" (영국 국채 형식)
parValue : Decimal
currency : Text -- 예: "GBP"
where
signatory csdRegistrar, holder
choice TransferBond : ContractId SovereignBond
with newHolder : Party
controller holder, newHolder
do create this with holder = newHolder
template UsdDepositToken
with
nyIssuingBank : Party
owner : Party
amountUsd : Decimal
where
signatory nyIssuingBank, owner
choice TransferUsd : ContractId UsdDepositToken
with newOwner : Party
controller owner, newOwner
do create this with owner = newOwner
-- S_NY_Bank에서 S_CSD로 재할당된 정본 UsdDepositToken과 국채를 한 트랜잭션에서 맞교환
template CrossBorderBondDvP
with
seller : Party
buyer : Party
expectedCsd : Party
agreedIsin : Text
agreedPar : Decimal
agreedCcy : Text
agreedUsdBank : Party
agreedUsd : Decimal
where
signatory seller
observer buyer
choice SettleAtomicDvP : (ContractId SovereignBond, ContractId UsdDepositToken)
with
bondCid : ContractId SovereignBond
usdCid : ContractId UsdDepositToken
controller buyer
do
-- ContractId 바꿔치기 방어: CSD·ISIN·액면가·통화 및 달러 발행은행·결제 금액 일치 검증
bond <- fetch bondCid
assertMsg "Bond terms mismatch"
(bond.csdRegistrar == expectedCsd && bond.isin == agreedIsin && bond.parValue == agreedPar && bond.currency == agreedCcy)
usd <- fetch usdCid
assertMsg "USD deposit terms mismatch"
(usd.nyIssuingBank == agreedUsdBank && usd.amountUsd == agreedUsd)
newBond <- exercise bondCid TransferBond with newHolder = buyer
newUsd <- exercise usdCid TransferUsd with newOwner = seller
return (newBond, newUsd)
결제가 일어나는 순서가 얼마나 매끄러운지 보십시오. 뉴욕 매수자의 참여자 노드(Participant Node)는 S_NY_Bank에 있던 UsdDepositToken(reassignment_counter = 0)을 2단계 재할당으로 S_CSD로 데려옵니다(비활성화 때 reassignment_counter = 1, 뉴욕 발행 은행의 signatory와 ContractId는 그대로). 그 직후 S_CSD 위에서 SettleAtomicDvP 초이스를 실행해 국채와 달러 예금토큰의 소유권을 하나의 원자적 트랜잭션 안에서 맞바꾸고, 달러를 넘겨받은 런던 매도자는 필요할 때 다시 S_NY_Bank로 재할당(reassignment_counter = 2)해 미국 내 결제에 쓸 수 있습니다. 재할당하려면 발행 은행 같은 서명자가 대상 동기화기에도 연결되어 있어야 하고, 대상 쪽 참여자들이 해당 패키지를 승인(vetting)해 두어야 합니다.
3. 루트 CA 없는 신뢰 성좌: 핵심 토폴로지 매핑 카탈로그
초기 기업용 블록체인들은 참가자 신원을 확인하기 위해 단일 중앙 루트 인증기관(Root Certificate Authority, Root CA) 서버에 매달렸습니다. 그러나 주권 국가들과 글로벌 은행들이 모인 금융망에서 "누가 전 세계 마스터 Root CA 개인키를 쥘 것인가?"라는 질문은 정치적으로도 보안상으로도 불가능한 단일 실패점(Single Point of Failure, SPOF)입니다.
Canton은 중앙 Root CA를 완전히 폐기하고, 공개키의 암호학적 해시 지문(Fingerprint) 자체가 네임스페이스가 되는 탈중앙 토폴로지 상태 머신(Decentralized Topology Manager)을 구축했습니다. 누가 어느 노드에 호스팅되고, 어떤 암호키를 쓰며, 어떤 Daml 패키지를 실행할 자격이 있는지를 결정하는 모든 거버넌스 규칙은 자체 서명된 토폴로지 트랜잭션으로 합의·전파됩니다.
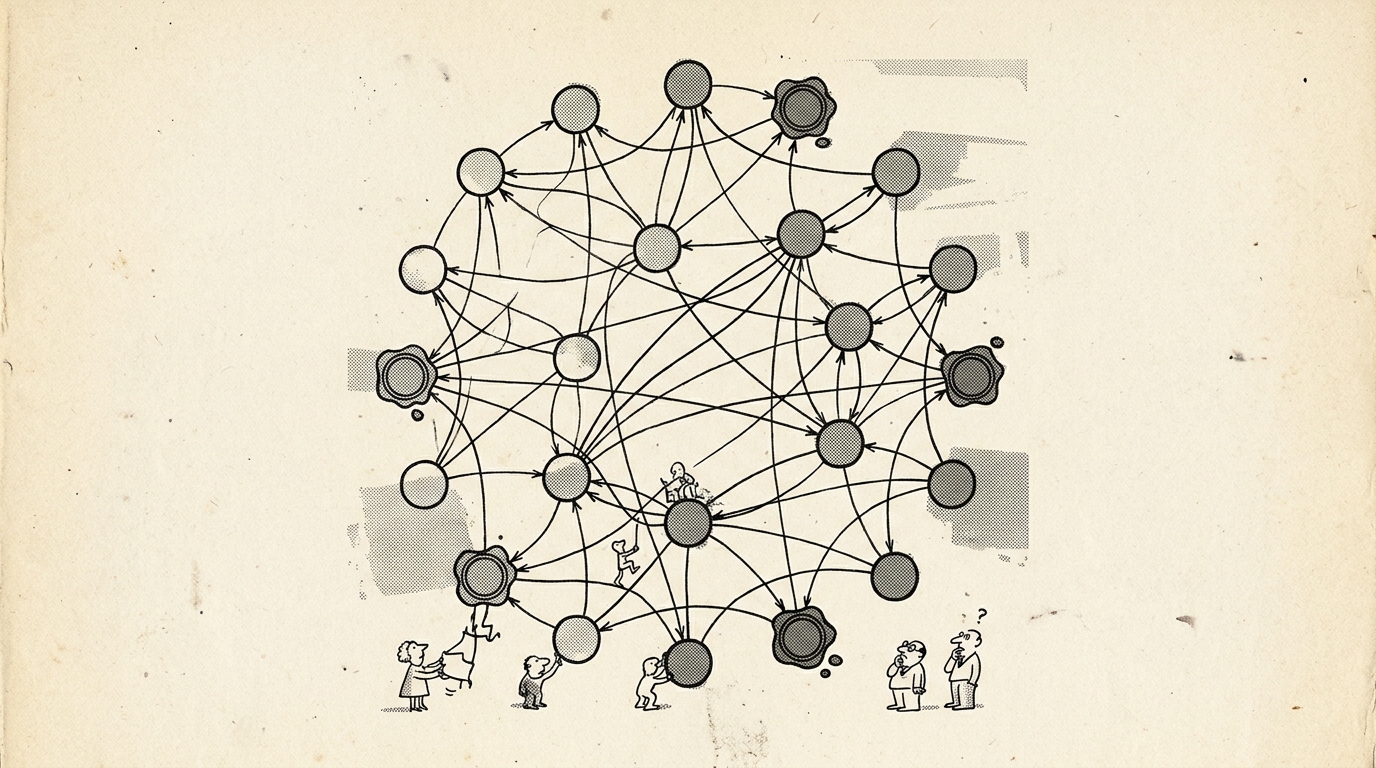
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
| 토폴로지 매핑 (Mapping) | 서명 권한 주체 (Authorized Signer) | 프로토콜 역할 및 보안 불변식 (Operational & Security Role) | 호스팅 상태 (Hosting State) |
|---|---|---|---|
NamespaceDelegation |
네임스페이스 루트 키 (오프라인 HSM 보관) |
공개키 지문을 기관의 네임스페이스로 선언하고, 온라인 운영 키에 토폴로지 서명 권한을 위임하는 자체 인증 뿌리 | — |
DecentralizedNamespaceDefinition |
구성 네임스페이스 소유자들의 임계치 서명 | 여러 기관의 네임스페이스를 묶어 임계치(예: 3-of-5)로만 서명할 수 있는 공동 네임스페이스를 정의. 동기화기 소유자 집단 같은 공동 거버넌스에 쓰인다 | — |
OwnerToKeyMapping |
참여자·순서자(Sequencer)·중재자 노드의 네임스페이스 키 | 노드가 프로토콜 서명과 뷰 키 암호화(ECIES)에 쓸 공개키 목록 등록 및 무중단 키 교체(Key Rotation) 지원 | — |
PartyToParticipant |
파티 네임스페이스 키 + 호스팅 참여자 키 쌍방 서명 | 법적 당사자(Party)를 어느 참여자 노드들이 호스팅하며 제출(Submission)·확인(Confirmation)·관찰(Observation) 권한과 확인 임계치를 어떻게 구성할지 확정 |
호스트마다 Nominated → Freezing → Onboarding → Active (뒤로 이동 불가). 호스팅은 Onboarding·Active, 확인은 Active + Submission/Confirmation 권한만 가능. Freezing 항목이 있는 동안 그 파티가 관련된 요청은 FROZEN_PARTIES로 거절된다* |
SynchronizerParametersState |
동기화기 거버넌스 정족수 키 | 원장 시간 허용 오차(ledgerTimeRecordTimeTolerance), 확인 응답 타임아웃, 대사 주기(reconciliationInterval), assignmentExclusivityTimeout 등 동기화기 운영 파라미터를 동적으로 갱신 |
— |
MediatorSynchronizerState |
동기화기 거버넌스 정족수 키 | 응답 집계와 판정 서명을 맡을 중재자(Mediator) 그룹과 그룹 임계치를 공인 | — |
SequencerSynchronizerState |
동기화기 거버넌스 정족수 키 | 타임스탬프를 찍는 적격 순서자(Sequencer) 노드 집합과 클라이언트가 요구할 수신 임계치를 공인 | — |
VettedPackages |
참여자 노드의 네임스페이스 키 | 해당 참여자 노드가 승인한 Daml-LF 패키지(PackageId) 목록 공시. 승인되지 않은 패키지 계약의 실행과 Assign 유입을 차단 |
— |
SynchronizerTrustCertificate |
참여자 노드의 네임스페이스 키 | 참여자 노드가 해당 동기화기에 가입했음을 선언하는 온보딩 인증서 | — |
* 호스팅 상태 필드는 PV 37이 쓰는 PartyToParticipant 매핑 형식에 들어 있습니다. 파티를 새 참여자로 옮기는 절차에서 이 상태가 어떻게 움직이는지는 제20장에서 다룹니다.
4. 다중 리더 BFT ISS 세그먼트 합의와 페아노 큐(PeanoQueue) 연속 방출
여러 기관이 공동 운영하는 동기화기에서는 특정 운영자 한 곳이 순서를 조작하거나 서버를 꺼버릴 수 없도록 순서자 계층 자체를 비잔틴 장애 허용(Byzantine Fault Tolerance, BFT) 합의로 구동합니다. 그러나 고전적인 단일 리더 PBFT 알고리즘은 모든 트랜잭션을 1명의 주 리더(Primary Leader)에게 몰아주기 때문에 리더의 네트워크 대역폭이 곧 전체 망의 병목이 됩니다.
Canton의 BFT 순서자는 이를 해결하기 위해 ISS(Insanely Scalable State-Machine Replication) 계열 설계를 씁니다. 블록 번호 공간을 에포크(epoch, 기본 16블록) 단위로 자르고, 한 에포크 안에서 블록을 \(K\)명의 리더에게 나눠 맡겨 여러 리더가 동시에 병렬로 블록을 제안·합의하게 합니다.
에포크 안에서 블록 \(s\)를 맡는 리더는 에포크 시작 블록으로부터의 거리로 정해진다
강한 정족수 \(Q_{\text{strong}}\)는 \(N = 3f + 1\)일 때 \(2f + 1\)과 같다. 두 강한 정족수는 \(f + 1\)개 이상의 노드를 공유하므로, 그 안에 정직한 노드가 최소 하나 있어 이중 확정을 막는다.
약한 정족수 \(f + 1\)은 "정직한 노드가 최소 하나 포함되었다"를 보장하는 데 쓰인다. 처리량 \(K\)배는 리더 대역폭이 병목일 때의 이상적인 모형이다.
컨소시엄 규모별로 숫자를 대입해 봅시다:
N = 16개 기관 순서자 네트워크: \(f = \lfloor 15/3 \rfloor = 5\), 강한 정족수 \(Q_{\text{strong}} = \lceil 32/3 \rceil = \mathbf{11}\)(\(= 2f + 1\)), 약한 정족수 \(f + 1 = 6\)입니다. 두 강한 정족수의 교집합은 최소 \(22 - 16 = \mathbf{6} \ge f + 1\)이므로, 담합한 5개 노드가 상반된 두 블록에 모두 서명하더라도 교집합 안에 정직한 노드가 최소 \(6 - 5 = 1\)개 남아 원장 분기(Equivocation)를 막습니다.N = 4개 은행 소규모 컨소시엄: \(f = 1\), \(Q_{\text{strong}} = \lceil 8/3 \rceil = \mathbf{3}\), 교집합 \(6 - 4 = \mathbf{2} \ge f + 1\)입니다.N = 11처럼 \(3f + 1\)이 아닌 경우: \(f = \lfloor 10/3 \rfloor = 3\)이지만 \(Q_{\text{strong}} = \lceil 22/3 \rceil = \mathbf{8}\)로 \(2f + 1 = 7\)보다 큽니다. 7로는 교집합이 \(14 - 11 = 3 < f + 1\)이 되어 안전하지 않고, 8이면 \(16 - 11 = 5 \ge f + 1\)입니다. 정족수를 \(2f + 1\)이 아니라 \(\lceil 2N/3 \rceil\)로 정의하는 이유입니다.- 4-리더 배정(\(K = 4\), 에포크 블록 96~111): \(\text{epochStart} = 96\)이면
leaders[0]: [96, 100, 104, 108],leaders[1]: [97, 101, 105, 109],leaders[2]: [98, 102, 106, 110],leaders[3]: [99, 103, 107, 111]를 각자 동시에 합의합니다. 한 리더의 일시적 지연이 다른 세 리더의 합의를 막지 않으며, 리더 대역폭이 병목이라면 제안 처리량이 단일 리더 대비 최대 \(4\times\)까지 늘어납니다.
그런데 네 명의 리더가 각자 다른 속도로 합의를 끝내면 블록들이 순서가 뒤섞인 채(Out-of-Order) 확정됩니다. 예컨대 leaders[0]이 맡은 100번 블록보다 leaders[1], leaders[3], leaders[2]가 맡은 101번, 103번, 102번 블록이 먼저 합의를 마칠 수 있습니다. BFT 순서자의 출력 모듈은 이를 일렬로 다시 세워 내보내야 하며, 여기에 쓰이는 자료구조가 이탈리아 수학자 주세페 페아노(Giuseppe Peano)의 자연수 후속자 공리에서 이름을 딴 페아노 큐(PeanoQueue)입니다. 같은 자료구조는 중재자와 순서자 클라이언트가 "여기까지는 빈틈없이 처리했다"는 깨끗한(clean) 카운터를 추적할 때도 쓰입니다. 참고로 참여자가 순서자에 보내는 확인(acknowledgement)은 원장 API의 clean synchronizer index에서 나오며 페아노 큐와는 별개입니다.
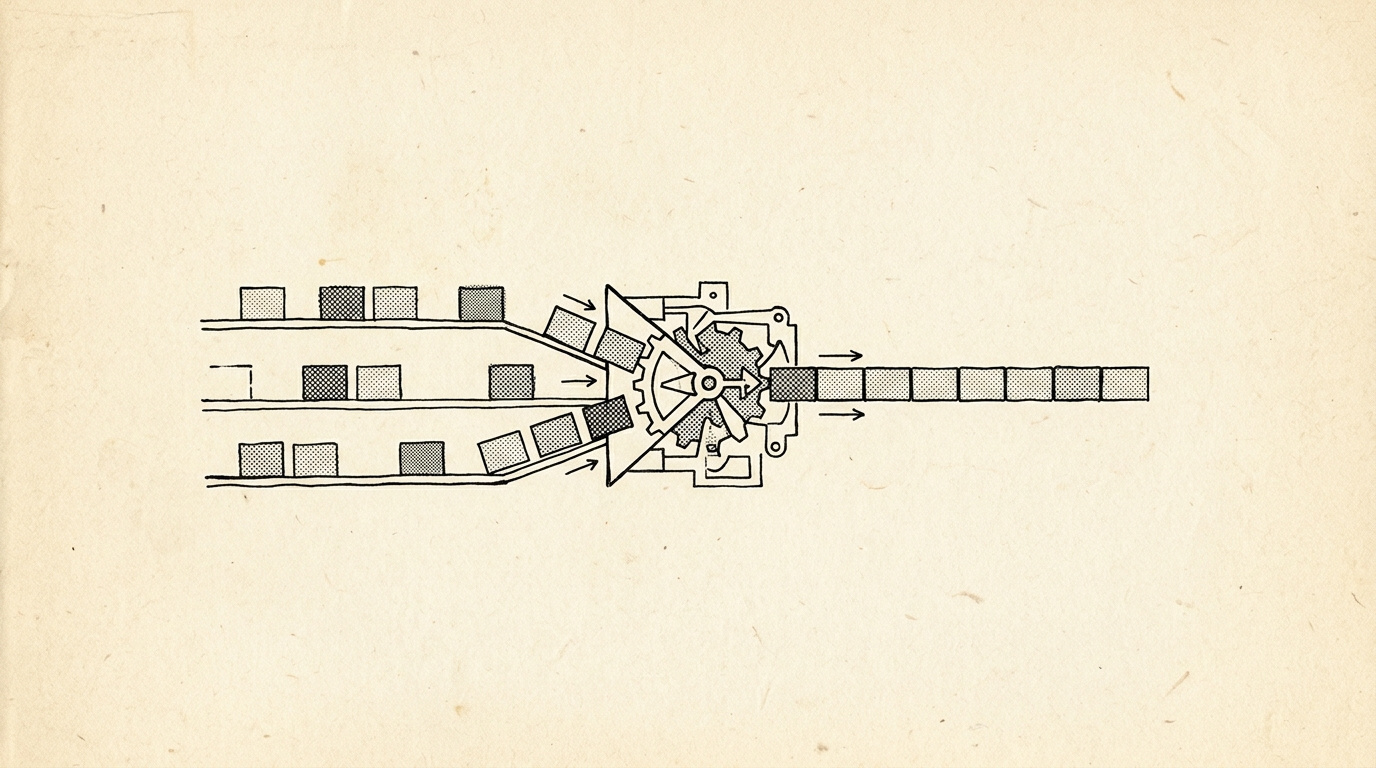
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
선두 구멍(head)이 메워지는 즉시 연속 구간 전체를 단일 배치로 방출하는 전선 갱신 규칙
페아노 연속 전선 불변식: 큐의 선두 포인터 head보다 큰 번호의 블록이 먼저 도착하면 정렬된 버퍼에 넣어 두고 아무것도 내보내지 않는다.
그러다 마침내 head번 블록이 도착하면 연속된 후속자 사슬 \(S(n)=n+1\)이 이어지는 끝점까지 단 한 번의 스윕(Sweep)으로 묶어 다운스트림에 방출한다.
현재 전선이 head = 100에 서 있을 때, 4명의 병렬 리더로부터 블록들이 뒤섞인 [101, 103, 102, 100] 순서로 도착하는 6단계 실전 동작을 따라가 봅시다:
- 1단계 (초기 대기):
head = 100, 내부 버퍼Buffer = ∅. BFT 출력 모듈은 정확히100번 블록을 기다리고 있습니다. - 2단계 (블록
101도착):101 > head(100)이므로 선두 블록100이 비어 있습니다.Buffer = {101}에 저장하고 방출량은0개입니다(head = 100유지). - 3단계 (블록
103도착): 여전히100과102가 없습니다.Buffer = {101, 103}에 저장하고 방출량은0개입니다(head = 100유지). - 4단계 (블록
102도착):101, 102, 103이 모두 모였지만, 가장 앞선 고리인100이 빠진 상태이므로 순서 보장을 위해Buffer = {101, 102, 103}에 대기시키며 방출량은 여전히0개입니다. - 5단계 (지연된 블록
100도착): 마침내 빠져 있던 선두 열쇠100번이 버퍼에 삽입됩니다(Buffer = {100, 101, 102, 103}). - 6단계 (연속 사슬 일괄 방출):
PeanoQueue가100 → 101 → 102 → 103까지 빈틈없이 이어진 사슬과 첫 빈칸인104를 즉시 감지하여, 한 번에[100, 101, 102, 103]4개 블록을 방출(Burst Emit)하고 전선을head = 104(Buffer = ∅)로 전진시킵니다.
5. 엔지니어·SRE·중앙은행 정책 결정자를 위한 다중 동기화기 지침
애플리케이션 개발자: reassignment_counter와 동기화기 투명성
Daml 개발자는 계약이 향후 몇 개의 주권 동기화기를 건너다닐지 예측해 템플릿에 체인 라우팅 필드를 넣을 필요가 없습니다. ContractId는 최초 생성 시점의 유니쿰(Unicum) 해시를 영구히 간직하므로, 기존 계약을 참조하던 상위 파생상품 계약의 링크가 도메인 이동 후에도 끊어지지 않습니다. 프로토콜 메타데이터인 reassignment_counter만 비활성화 때마다 0 → 1 → 2로 증가합니다. 활성화는 이 값이 비활성화 데이터와 같은지 확인하고, 같은 재할당의 재전송은 재할당 ID가 이미 완료되었거나 계약이 이미 활성이라는 이유로 막힙니다. 카운터는 제15장의 LtHash16Blake3 원소에도 들어가므로, 이동 전후의 같은 계약이 대사에서 서로 다른 원소로 계산됩니다.
노드 운영자(SRE) 실전 점검표 — VettedPackages 누락 거절과 무중단 키 순환(OwnerToKeyMapping)
-
VettedPackages누락 거절: 다중 동기화기 운영에서 자주 마주치는 사고는 신규.dar패키지 업그레이드 직후 재할당이 거절되는 현상입니다. 원천 동기화기(S_CSD)에는 새 버전 패키지가 배포·승인되어 계약이 정상 생성되었더라도, 대상 동기화기(S_NY_Bank) 쪽 재할당 참여자에 해당 패키지의VettedPackages토폴로지 트랜잭션이 없으면Unassign단계에서 검증이 실패해 요청이 거절됩니다. 이때 계약은 비행 중으로 넘어가지 않고 원천 동기화기에서 그대로 활성 상태로 남으므로, SRE는 대상 쪽 참여자에 누락된.dar를 업로드·베팅한 뒤Unassign을 다시 제출하면 됩니다. 프로토콜 버전 37에서는Assign단계에서도 베팅을 다시 확인하므로, 두 단계 사이에 베팅이 철회된 드문 경우에만 계약이 비행 중 상태에서 멈춥니다. -
무중단 키 순환(
OwnerToKeyMapping): 정기 보안 감사에 따른 노드 서명 키 교체 시에는 반드시OwnerToKeyMapping에 신규 공개키를 먼저 추가 등록해 도메인 전체에 전파된 것을 확인한 뒤에 구 공개키를 제거하는 2단계 롤오버(Add-Then-Remove) 절차를 지켜야 비행 중 트랜잭션의 서명 검증 실패를 막을 수 있습니다.
정책 결정자 및 중앙은행(Regulator & Central Bank): 데이터 주권과 통화 주권의 공존
각국 중앙은행과 감독당국 입장에서 "글로벌 단일 블록체인 위에 자국 국채와 은행 예금을 올려라"라는 요구는 데이터 주권(Data Residency)과 통화 주권(Monetary Sovereignty)의 포기를 뜻하기에 결코 수용될 수 없었습니다. Canton의 다중 동기화기 아키텍처는 이 지정학적 딜레마에 명쾌한 해답을 제시합니다.
국제결제은행(BIS) 산하 지급결제 및 시장인프라위원회·국제증권감독기구(CPMI-IOSCO)의 금융시장인프라 원칙(PFMI) 원칙 8(결제 완결성) 및 원칙 12(가치교환 결제시스템, DvP·PvP)는 이종 통화·증권 간 결제가 원금 손실 위험 없이 원자적으로 완결되어야 함을 규정하는 동시에, 각 관할권 중앙은행과 예탁결제기관의 감독 주권을 존중합니다. Canton 위에서는 CSD(Euroclear, DTC, CREST 등)와 중앙은행(Fed, ECB, BoE 등)이 각자의 관할권 안에서 증권·통화 동기화기를 독자 운영하면서도, 역외 브리지 수탁자 없이 2단계 재할당으로 계약을 옮겨 국경 간 원자적 DvP·PvP를 구성할 수 있습니다. 다만 재할당하려면 관련 서명자가 두 동기화기 모두에 연결되어 있어야 하므로, 어떤 기관이 어느 동기화기에 참여할지는 거버넌스로 정해야 합니다.
이 장에서 남는 것
- 브리지 금고 없는 이동과 배타성. 락앤민트 브리지 금고 대신, \(\sum \mathbb{I}(c \in \text{ACS}_S) \le 1\) 배타성 불변식 위에서 비활성화(Unassign)와 활성화(Assign) 두 단계로 계약을 옮긴다. 배타 창이 지나면 다른 이해관계자도 활성화를 마칠 수 있지만, 원천으로의 자동 원복은 없다.
- 동기화기 무관 Daml 설계와 정본
ContractId보존. 국채와 미 달러 예금토큰이 동기화기를 건너다녀도 발행자 서명과ContractId가 그대로 유지된다.reassignment_counter는 비활성화 때 증가하고 활성화는 그 값의 일치를 확인한다. - 루트 CA 없는 핵심 토폴로지 매핑.
NamespaceDelegation,DecentralizedNamespaceDefinition,OwnerToKeyMapping,PartyToParticipant(호스트별 Nominated·Freezing·Onboarding·Active 상태 포함),VettedPackages등 자체 서명된 토폴로지 상태로 중앙 인증기관 단일 실패점을 없앤다. - 다중 리더 ISS BFT 합의와 페아노 큐. \(f = \lfloor (N-1)/3 \rfloor\), 강한 정족수 \(\lceil 2N/3 \rceil\), 약한 정족수 \(f + 1\) 위에서, 에포크 안의 블록 \(s\)를 \(\text{leaders}[(s - \text{epochStart}) \bmod K]\)에게 맡겨 병렬로 합의하고, 비순차 도착 블록(
[101, 103, 102, 100])을 BFT 출력 모듈의PeanoQueue로 정렬해 내보낸다.