제19장. 가상 틱 심장박동기, KMS 세션 키 위임 캐싱과 3단계 멱등성 방패
유휴 시간에도 동기화기 시각을 추적하는 TimeProof, 원격 KMS 호출을 줄이는 세션 서명 키 위임, 그리고 재시도로 인한 이중 출금을 막는 3단계 명령 중복제거
"분산 시스템에서는 두 사건 중 어느 쪽이 먼저 일어났는지 단정할 수 없는 경우가 생긴다." — 레슬리 램포트, 「분산 시스템에서 시간, 시계, 그리고 사건의 순서」, Communications of the ACM 21권 7호, 1978년 7월
1. 두 개의 시계: 원장 시각과 관측된 동기화기 시각
Canton 트랜잭션에는 시각이 두 개 붙습니다. 하나는 기록 시각(record time)으로, 순서자(Sequencer)가 요청을 시퀀싱할 때 찍는 단조 증가 타임스탬프입니다. 다른 하나는 원장 시각(ledger time)으로, Daml의 getTime이 돌려주는 값입니다. 원장 시각은 제출자가 고릅니다(보통 참여자의 로컬 시계). 다만 트랜잭션이 사용하는 계약들의 원장 시각 가운데 최댓값보다 작을 수는 없으므로 그 값까지 올려집니다. 두 시각의 차이는 ledgerTimeRecordTimeTolerance(기본 60초) 안이어야 하며, 벗어나면 LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND로 거부됩니다.
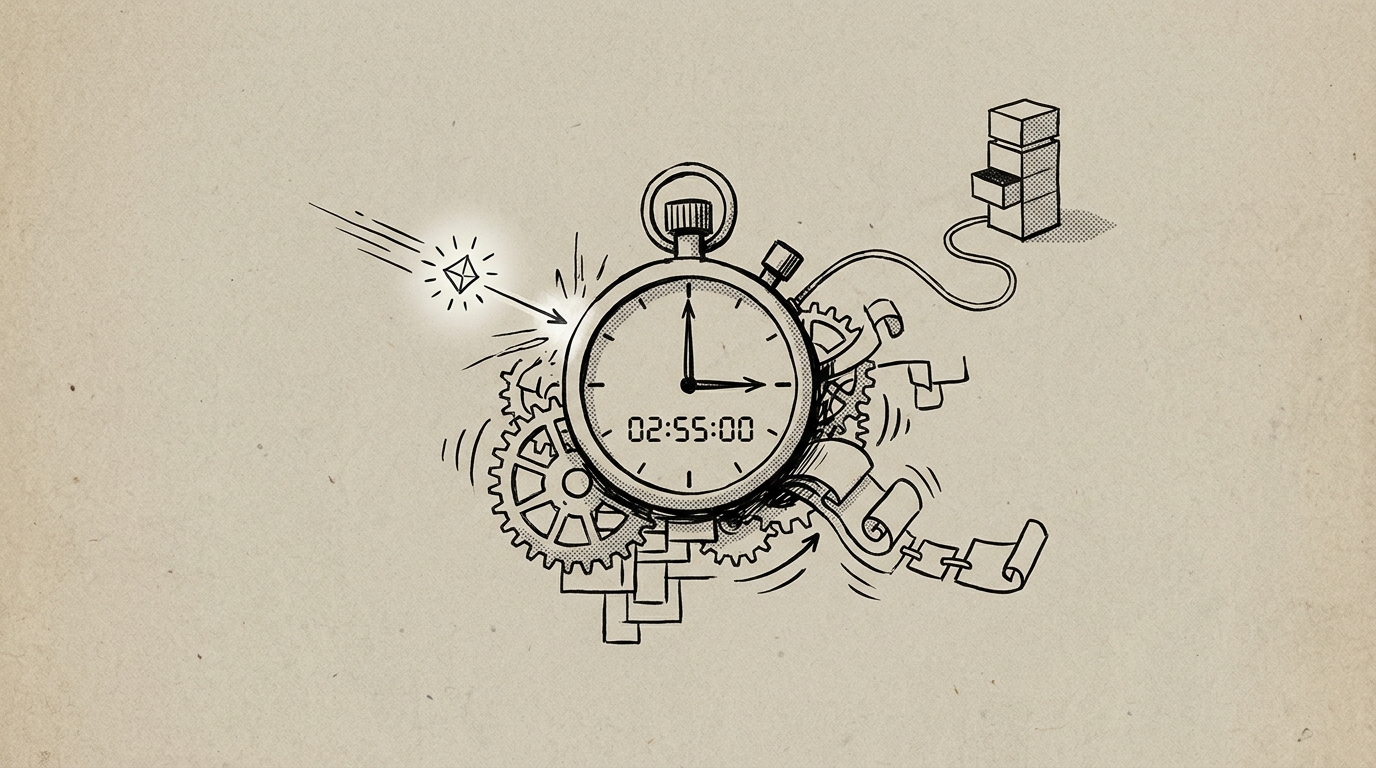
그러므로 "만기 시각이 지나야 행사할 수 있다"는 Daml 조건은 동기화기에 트래픽이 없어도 동작합니다. 제출자가 현재 시각을 원장 시각으로 고르기 때문입니다. 거래가 끊겼을 때 멈추는 것은 다른 시계, 곧 참여자가 관측한 동기화기 시각입니다. 참여자는 시퀀싱된 이벤트를 받을 때만 동기화기 시각이 얼마인지 압니다.
예를 들어 마지막 이벤트가 02:55:00.000Z였다면, 벽시계가 03:00:00.000Z를 지나도 참여자가 아는 동기화기 시각은 02:55:00에 머뭅니다. 그런데 참여자 내부에는 동기화기 시각을 기준으로 움직이는 일이 많습니다. 요청의 결정 마감이 지나 타임아웃 처리를 해야 하는 경우, ACS 커밋먼트 주기의 끝, 파티 온보딩의 안전 활성화 시각 \(D(t_O)\)(제20장) 같은 것들입니다. 관측 시각이 그 마감을 넘지 못하면 이 작업들이 기다리게 됩니다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
2. compareAndSet 단일 비행 시각 증명
"관측 시각이 필요하면 각 컴포넌트가 빈 트랜잭션을 하나씩 쏘면 되지 않느냐"는 생각은 대기 중인 마감이 몇 개일 때까지만 통합니다. 마감 수천 개가 동시에 깨어나 각자 요청을 보내면 순서자 입구에 비즈니스 데이터 없는 요청이 몰립니다(Thundering Herd).
Canton의 동기화기 타임 트래커(Synchronizer Time Tracker)는 내부 컴포넌트들의 요청(requestTick, fetchTime, fetchTimeProof)을 받아, 필요할 때 시각 증명 요청 제출기(TimeProofRequestSubmitter)에게 시각 증명을 요청합니다. 제출기는 원자적 참조 currentRequestToken에 대해 compareAndSet(NoCurrentRequest, newToken)이 성공한 호출만 실제 요청을 보냅니다. 이미 요청이 비행 중이면 다른 호출은 아무것도 보내지 않고 그 결과를 함께 기다립니다.
비행 중인 요청이 없을 때만 시각 증명 요청 하나가 순서자로 나간다. 원장 시각은 이와 별개로 제출자가 고르며, 기록 시각과의 차이에 상한이 있다.
\(N\)개의 마감이 동시에 관측 시각을 요구해도, 상태 전이 NoCurrentRequest → token에 성공한 호출 하나만 요청을 보내므로 순서자로 나가는 요청 수는 \(N\)이 아니라 1입니다(2,500개 대기 시 2,499개, 99.96% 억제).
응답이 오면 토큰이 NoCurrentRequest로 돌아가고 다음 요청이 가능해집니다.
2.1 수치 추적: 03:00:00.000Z에 마감 2,500개가 동시에 깨어날 때
글로벌 투자은행의 도쿄·싱가포르 자금 데스크가 익일물 레포 2,500건의 만기 정산을 03:00:00.000Z에 제출했고, 참여자 내부에 이 요청들의 타임아웃 마감과 커밋먼트 주기 끝 등 2,500개의 마감이 같은 시각 근처에 걸려 있다고 가정합시다(예시). 마지막으로 관측한 동기화기 이벤트는 02:58:12.400Z입니다. 아래 마이크로초 값은 설명용입니다.
-
\(T + 0\,\mu\text{s}\): 2,500개 대기자가 타임 트래커에 틱을 요청합니다. 트래커는 기대 시각을 기록하고, 관측 지연 여유(
observation-latency, 기본 250 ms)와 인내 시간(patience-duration, 기본 500 ms)이 지나도 이벤트가 없으면 시각 증명을 요청합니다. -
\(T + 1.8\,\mu\text{s}\): 여러 경로에서 들어온 시각 증명 요청 가운데
compareAndSet에 성공한 하나만 진행합니다. 나머지는 이미 바뀐 토큰을 보고 아무것도 보내지 않습니다. - \(T + 15\,\mu\text{s}\): 승리한 호출이 빈 배치를 자기 자신에게 보내는 시각 증명 요청 하나를 순서자로 전송합니다. 2,500개였을 요청 가운데 2,499개(99.96%)가 노드 안에서 사라집니다.
-
\(T + 4{,}200\,\mu\text{s}\): 순서자가 그 요청을
03:00:00.004200Z에 시퀀싱해 돌려보냅니다. 관측 시각이 앞으로 움직이고, 그 시각 이전의 마감을 기다리던 작업들이 한꺼번에 진행됩니다. 토큰은 다시NoCurrentRequest가 됩니다.
트래커는 대기 요청이 없어도 min-observation-duration(기본 24시간) 동안 동기화기 시각을 한 번도 관측하지 못하면 스스로 시각 증명을 요청해, 오래된 관측 시각이 쌓이지 않게 합니다.
// [안티패턴] "시계를 밀기 위해" 만기 계약마다 더미 트랜잭션을 보낸다.
// 원장 시각은 제출자가 고르므로 필요 없고, 순서자 입구만 붐비게 한다.
async function pollOvernightReposNaively(repos: RepoPosition[]): Promise<void> {
  setInterval(async () => {
    for (const repo of repos) {
      if (Date.now() >= repo.maturityEpochMs) {
        await sequencerClient.sendDummyHeartbeat();
        await ledgerClient.exerciseMaturity(repo.contractId);
      }
    }
  }, 1000);
}-- getTime은 제출자가 고른 원장 시각. 만기 이후에 제출하면 조건을 통과한다.
template OvernightRepo
with
borrower : Party
lender : Party
principalUsd : Decimal
repoRateBps : Decimal
maturityTime : Time
where
signatory borrower, lender
choice SettleAtMaturity : ContractId RepoSettlementReceipt
controller lender
do
now <- getTime
assertMsg "Maturity timestamp not yet reached on ledger clock" (now >= maturityTime)
let interest = principalUsd * (repoRateBps / 10000.0) / 360.0
create RepoSettlementReceipt with
borrower; lender; settledAmount = principalUsd + interest; settledAt = now3. 원격 KMS 호출 수와 세션 서명 키 위임
시각 다음은 서명입니다. 많은 금융기관은 노드의 장기 서명 키를 FIPS 140-3 Level 3 등급의 하드웨어 보안 모듈(HSM)이나 클라우드 키 관리 서비스(KMS) 안에 두고, 키가 그 밖으로 평문 반출되지 않게 합니다. Canton은 외부 KMS에 저장한 키를 쓸 수 있습니다. AWS KMS와 함께 쓸 때 Canton은 Ed25519 서명 키를 받지 않으므로, KMS 쪽 서명 키는 EC P-256이나 P-384로 만듭니다.
문제는 원격 호출의 지연과 과금입니다. 서명마다 원격 KMS를 부르면 네트워크 왕복과 HSM 큐잉이 지연 바닥이 됩니다. 이 장에서는 그 값을 35 ms로 가정합니다(예시). 요청 수에 비례하는 요금과 공급자의 요청 한도(쿼터)도 함께 따라옵니다. 서명은 비대칭 키 연산이라, 대칭 키 암호화 요청과는 다른 단가로 청구된다는 점에도 유의해야 합니다.
세션 서명 키(crypto.session-signing-keys)는 이 호출을 줄입니다. 노드는 메모리에 짧게 쓰는 서명 키 쌍(기본 Ed25519)을 만들고, KMS의 장기 키로 위임장에 한 번 서명합니다. 위임장에는 세션 키의 지문, 유효 기간, 동기화기 ID가 들어갑니다. 이후 그 유효 기간 동안의 프로토콜 메시지 서명은 로컬 세션 키로 합니다. 이 기능은 기본으로 꺼져 있고, 켜면 기본 유효 기간은 5분입니다.
KMS 키는 세션 키 유효 기간 \(\Delta_{\text{session}}\)마다 대략 한 번 위임장에 서명한다. 하루 KMS 서명 호출 수는 처리량 \(\lambda\)와 무관해진다.
세션 키의 권한은 서명된 시간 구간과 하나의 동기화기 ID에 묶이므로, 다른 동기화기나 유효 기간 밖에서는 위임장이 통하지 않습니다.
288과 24는 하한에 가까운 근삿값입니다. 시각 이동 허용치와 컷오프 때문에 경계 근처에서 키가 조금 더 만들어질 수 있습니다.
유효 기간을 늘리면 호출은 줄지만, 세션 키가 노출되었을 때 악용될 수 있는 창도 같이 길어집니다.
3.1 수치 대입: 5,000 TPS 노드의 KMS 호출 수
평균 5,000 TPS로 하루 종일 서명하는 수탁은행 노드 1대를 기준으로, 트랜잭션당 원격 서명 1회를 가정해 비교합니다. 요금은 공급자와 키 종류마다 다르므로 만 건당 단가를 \(p\)로 두고 연간 비용을 \(p\)의 배수로 적습니다.
- 건별 원격 KMS 서명: 하루 \(5{,}000 \times 86{,}400 = 4.32 \times 10^8\)회, 1년 \(1.5768 \times 10^{11}\)회입니다. 연간 비용은 \(1.5768 \times 10^{11} \times p / 10^4 = 15{,}768{,}000\,p\)달러입니다. 서명 지연은 건당 35 ms(가정)에 묶이고, 피크에 요청이 공급자 쿼터를 넘으면 스로틀링 오류가 납니다.
- 세션 서명 키 위임: 기본 5분 유효 기간이면 하루 약 288회(연 105,120회, 연간 \(10.512\,p\)달러), 1시간으로 설정하면 하루 약 24회(연 8,760회, 연간 \(0.876\,p\)달러)입니다. 호출 수는 각각 150만 분의 1, 1,800만 분의 1로 줄어듭니다. 로컬 서명 지연을 12 µs로 가정하면(예시) 35 ms 대비 약 2,900배 짧습니다.
| 처리 규모 (TPS) | 서명 방식 | 하루 KMS 서명 호출 | 건당 서명 지연 (예시) | 연간 KMS 비용 (만 건당 단가 \(p\)) |
|---|---|---|---|---|
| 1,000 TPS | 건별 원격 서명 | 86,400,000회 | 35 ms | \(3{,}153{,}600\,p\) |
| 5,000 TPS | 건별 원격 서명 | 432,000,000회 | 35 ms | \(15{,}768{,}000\,p\) |
| 10,000 TPS | 건별 원격 서명 | 864,000,000회 | 35 ms, 쿼터 초과 위험 | \(31{,}536{,}000\,p\) |
| 처리량과 무관 | 세션 키 위임 (기본 5분) | 약 288회 | 12 µs | \(10.512\,p\) |
| 처리량과 무관 | 세션 키 위임 (1시간으로 설정) | 약 24회 | 12 µs | \(0.876\,p\) |
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
3.2 세션 암호화 키 캐시와 재전송 방어
서명과 별도로, 뷰는 대칭 세션 키로 암호화되고 그 세션 키는 수신 참여자마다 비대칭 암호화되어 전달됩니다. 세션 암호화 키 캐시(parameters.caching.session-encryption-key-cache)는 이 비대칭 연산을 줄입니다. 송신 측 캐시는 같은 참여자 수신자 그룹에 대해 세션 키와 그 비대칭 암호문을 재사용하고, 수신 측 캐시는 복호화한 세션 키를 보관합니다. 기본값은 켜짐, 만료 10초, 최대 10,000개입니다. 만료를 늘리면 비대칭 연산은 줄지만, 같은 세션 키로 암호화되는 뷰가 늘어 노출 범위도 넓어집니다. 그래서 도움말은 이 캐시를 보안과 성능의 절충이라고 설명합니다.
서명된 봉투를 가로채 다시 보내는 재전송 공격에는 세 겹의 방어가 있습니다. (1) 순서자는 동기화기마다 엄격히 증가하는 시퀀싱 시각을 매기고, (2) 제출 요청에는 최대 시퀀싱 시각(maxSequencingTime)이 있어 그 뒤에는 시퀀싱되지 않으며, (3) 제출 참여자는 자신이 보낸 요청의 루트 해시를 최대 시퀀싱 시각까지 추적해 같은 요청이 다시 들어오면 거부하고, 검증 참여자도 재전송 여부를 검사합니다.
canton.participants.bank_node {
  crypto {
    provider = kms
    kms {
      type = aws
      region = "eu-west-1"
      audit-logging = yes
    }
    # 기본은 비활성. 유효 기간 1시간은 설정 예시 (기본 5분).
    # 검증 규칙: 유효 기간 > max(2 x 컷오프, 허용치 + 컷오프), 허용치 > 컷오프,
    #           유효 기간 - 컷오프 > 기본 최대 시퀀싱 오프셋(2분), 축출 주기 > 유효 기간
    session-signing-keys {
      enabled = yes
      key-validity-duration = 1h
      tolerance-shift-duration = 2m      # 기본값
      cut-off-duration = 1m              # 기본값
      key-eviction-period = 70m          # 기본 10분. 유효 기간보다 길어야 한다
    }
  }
  # 기본값 그대로. 늘리면 노출 범위가 넓어진다.
  parameters.caching.session-encryption-key-cache {
    enabled = yes
    sender-cache.expire-after-timeout = 10s
    receiver-cache.expire-after-timeout = 10s
  }
}
4. 3단계 명령 중복제거와 USD 40M 월말 급여 이체
당직 엔지니어와 준법감시인이 가장 두려워하는 사고는 시스템 정지가 아니라 조용한 이중 출금(Silent Double-Debit)입니다.
월말 영업일 오후, 한 기업의 자금관리 시스템(ERP)이 주거래 은행 참여자 노드로 임직원 급여 총액 USD 40M의 일괄 지급을 제출했다고 합시다. 원장에서는 이미 확정되었는데 응답이 돌아오는 사이 기업 쪽 L7 로드밸런서에서 30초 소켓 타임아웃이 났습니다. 결과를 모르는 ERP의 재시도 루프가 같은 지급 명령을 다시 보냅니다. 원장이 이를 새 지시로 받아들이면 USD 80M이 나갑니다.
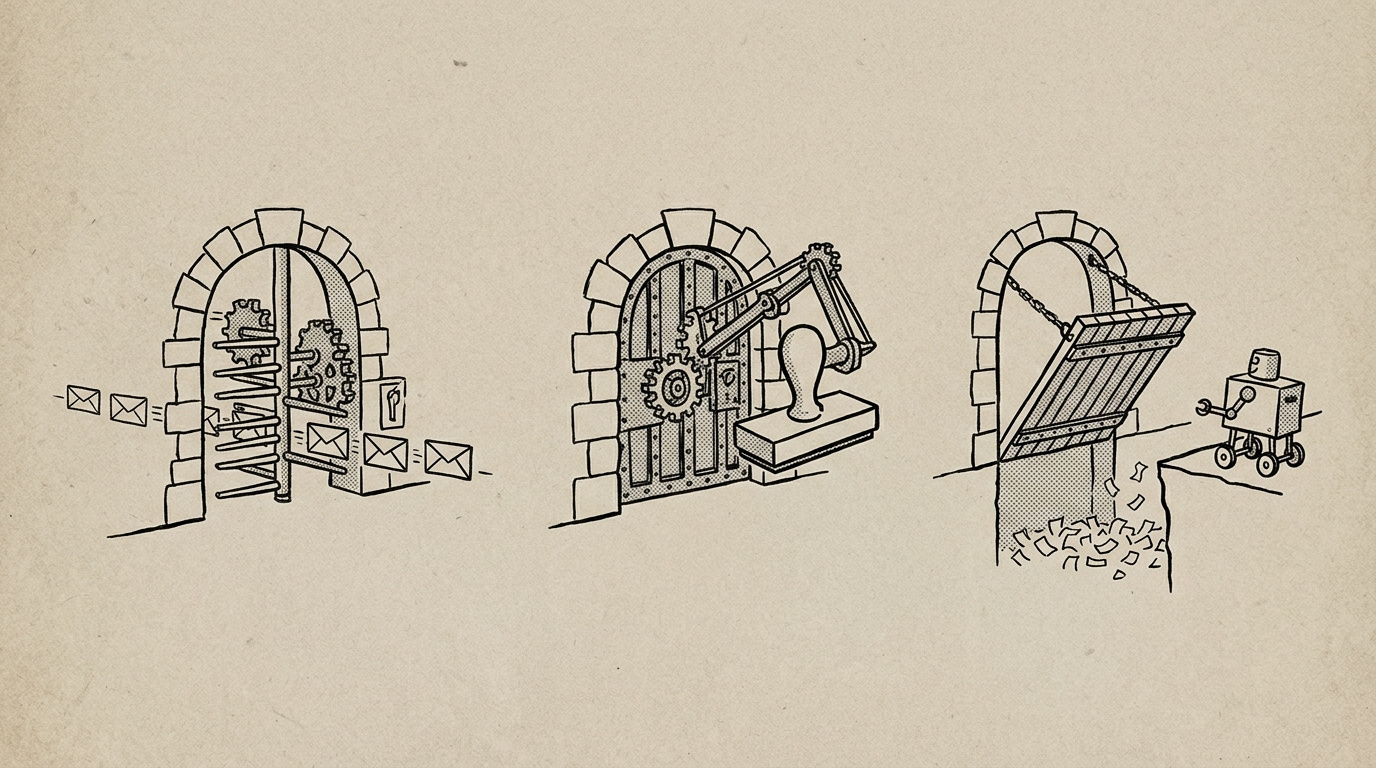
Canton의 명령 중복제거는 세 단계로 이를 막습니다. 키는 ChangeId(userId, commandId, actAs)입니다.
- 제1관문 · 비행 중 추적: 같은
ChangeId의 제출이 아직 처리 중이면SUBMISSION_ALREADY_IN_FLIGHT로 거부합니다. - 제2관문 · 중복제거 저장소: 중복제거 기간 안에 같은
ChangeId의 수락 기록이 있으면DUPLICATE_COMMAND로 거부하고, 기존 완료 오프셋을 알려 줍니다. - 제3관문 · 프루닝 경계: 기록이 없을 때, 중복제거 기간의 시작이 이미 프루닝된 구간에 닿으면 그 구간에 같은 명령이 실행되었는지 확인할 수 없으므로
INVALID_DEDUPLICATION_PERIOD로 거부합니다(내부 사유DeduplicationPeriodTooEarly, 메타데이터에 가장 이른 허용 오프셋).
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
기준 시각은 로컬 시계와 마지막 공표(publication) 시각 가운데 늦은 쪽이다. 수락 기록이 있으면 그 공표 시각과, 없으면 프루닝된 공표 시각과 비교한다.
수락 기록이 없고 \(t_{\text{start}} > t_{\text{pruned}}\)일 때만 새 명령으로 받아들입니다.
참여자의 최대 중복제거 기간(max-deduplication-duration, 기본 7일)은 안전한 프루닝 지점을 제한하므로, 그 기간 안의 요청은 프루닝 때문에 거부되지 않습니다. 아래 예시는 이 값을 12시간으로 줄여 운영하는 노드입니다.
4.1 시계열 추적: 02:00 UTC 프루닝 경계와 USD 40M 급여 재시도
주거래 은행 노드는 최대 중복제거 기간을 12시간으로 설정해 두었고, 매일 자동 프루닝이 돌아 당일 02:00 UTC까지의 기록을 정리한 상태입니다(\(t_{\text{pruned}} = \) 02:00 UTC). 최초 제출은 13:59:50 UTC입니다.
-
제1관문:
13:59:50 UTC에 최초 지급 명령이 도착하면 노드는ChangeId를 비행 중 목록에 올립니다. 0.5초 뒤 네트워크 재전송으로 같은 제출이 겹쳐 들어오면SUBMISSION_ALREADY_IN_FLIGHT로 바로 거부됩니다. -
경우 A · 첫 시도가 확정된 경우: 첫 명령은
13:59:51 UTC에 공표되었고 응답만 사라졌습니다. ERP가14:00:20 UTC에 같은commandId, 중복제거 기간 4시간으로 재시도하면 \(t_{\text{start}} = \)10:00:20이고, 수락 기록(13:59:51)이 그 뒤에 있으므로 제2관문이DUPLICATE_COMMAND와 기존 완료 오프셋을 돌려줍니다. 기간을 24시간으로 잡아도 기록이 남아 있으므로 결과는 같습니다. ERP는 이 응답으로 지급이 한 번 이루어졌음을 확인합니다. -
경우 B · 첫 시도가 순서자에 닿지 못한 경우, 기간 24시간: 수락 기록이 없습니다. \(t_{\text{start}} = \) 전일
14:00:20은 프루닝 경계02:00이전이므로, 노드는 그 사이 같은 명령이 실행되었는지 확인할 수 없어 제3관문에서INVALID_DEDUPLICATION_PERIOD로 거부합니다. 모르는 채로 실행해 USD 40M을 두 번 보내는 일을 막는 것입니다. -
경우 B · 기간 4시간으로 다시 제출: \(t_{\text{start}} = \)
10:00:20\(>\)02:00이고 기록도 없으므로 새 명령으로 받아들여 한 번 실행합니다. 첫 시도가13:59:50이었으므로 4시간 창은 가능한 이전 실행을 모두 덮습니다. 중복제거 기간은 "첫 시도부터 지금까지"를 덮을 만큼이면 충분하고, 프루닝 경계보다 짧아야 합니다.
import { v5 as uuidv5 } from "uuid";

const PAYROLL_NAMESPACE = "6ba7b810-9dad-11d1-80b4-00c04fd430c8";

// 재시도마다 UUIDv4를 새로 뽑으면 중복제거가 무력화된다.
// 업무 고유 키(급여월 + 배치번호)에서 결정론적 UUIDv5를 파생한다.
export async function submitPayrollBatchIdempotently(
  ledgerApi: LedgerClient,
  payrollBatchKey: string, // 예: "PAYROLL-2026-11-CORP-HQ-USD-40M"
  commands: Command[]
): Promise<CompletionReceipt> {
  const deterministicCommandId = uuidv5(payrollBatchKey, PAYROLL_NAMESPACE);

  return await ledgerApi.submitAndWait({
    userId: "corp-treasury-gateway",
    commandId: deterministicCommandId,
    actAs: ["CorpTreasury::1220a9..."],
    // 첫 시도부터 지금까지를 덮고, 프루닝 경계(02:00 UTC)에는 닿지 않는 4시간
    deduplicationPeriod: { deduplicationDuration: { seconds: 4 * 3600 } },
    commands,
  });
}
5. 역할별 운영 지침: 엔지니어 · 노드 운영자 · 정책 결정자
시각 증명, 세션 키, 중복제거기는 어느 한 부서만의 책임이 아닙니다. 세 주체의 설정값이 맞물려야 합니다.
실전 프로덕션에서 세 주체는 각각 무엇을 책임져야 하는가?
외부 결제·정산 API 호출에서 무작위 UUIDv4 대신 업무 원천 번호에서 commandId = UUIDv5(namespace, businessOrderId)를 결정론적으로 만듭니다. deduplicationDuration은 첫 시도부터 재시도까지를 덮되, 운영자가 보장하는 최대 중복제거 기간보다 짧게 잡아 \(t_{\text{start}} > t_{\text{pruned}}\)를 지킵니다. INVALID_DEDUPLICATION_PERIOD를 받으면 더 짧은 기간이나 메타데이터의 오프셋으로 다시 제출하고, DUPLICATE_COMMAND는 "이미 실행됨"으로 처리합니다.
crypto.session-signing-keys는 기본으로 꺼져 있으므로, 외부 KMS를 쓴다면 켤지와 유효 기간을 보안 정책에 맞춰 정하고, 설정 검증 규칙(허용치 > 컷오프, 축출 주기 > 유효 기간)을 배포 전에 확인합니다. KMS 쪽 장기 서명 키는 EC P-256/P-384로 만들고, 여러 노드가 같은 계정의 쿼터를 나눠 쓸 때는 쿼터 사용률 경보를 겁니다. 세션 암호화 키 캐시 만료는 특별한 이유가 없으면 기본 10초로 둡니다.
장기 키가 FIPS 140-3 Level 3 인증 HSM이나 KMS 안에서만 생성·사용됨을 확인하고, 세션 키 유효 기간과 캐시 만료가 키 노출 시 영향 범위를 정한다는 점을 위험 평가에 넣습니다. 내부 업무망의 노드가 퍼블릭 인터넷으로 직접 나가지 않도록, 사설 연결(예: VPC PrivateLink)로만 KMS에 닿는 네트워크 분리 구조를 승인합니다.
6. 제도적 규제 현실: 지급 오류 책임과 ICT 위험 통제
유럽연합의 결제서비스지침(PSD2)을 비롯한 각국의 지급 규제는 잘못 실행되거나 중복 실행된 지급에 대해 지급 서비스 제공자의 책임과 정정 절차를 정합니다. 유럽연합의 디지털 운영 회복탄력성 법(DORA, Regulation (EU) 2022/2554), 바젤은행감독위원회(BCBS) 「운영 회복탄력성 원칙」, CPMI-IOSCO PFMI 원칙 17은 ICT 자산의 보호·분리와 암호 키 관리, 장애 시 오류 처리 통제를 함께 요구합니다.
전통적인 웹 백엔드에서는 타임아웃 재시도 중 생긴 중복 이체를 다음 날 대사(T+1 Reconciliation)로 발견해 수동 환불하곤 했습니다. 실시간 총액 결제(RTGS)와 토큰화 증권 원장에서는 한 번의 중복 실행이 연쇄 담보 부족으로 이어질 수 있습니다. 결정론적 commandId와 세 관문의 중복제거는 "같은 명령은 중복제거 기간 안에 한 번만 실행된다"는 성질을 코드로 보여 주고, 그 기간이 프루닝 경계와 어떻게 맞물리는지 감사인에게 설명할 근거가 됩니다.
네트워크 분리 환경에서는 참여자 노드를 내부 원장 구역에 두고, 사설 회선으로 연결된 KMS나 전산실 내부 HSM 클러스터에서 세션 키 유효 기간마다 위임 서명만 받습니다. 외부 인터넷 노출 없이도 서명 처리량과 감사 추적성을 함께 얻는 구성입니다.
이 장에서 남는 것
- 원장 시각과 관측 시각을 구분한다. 원장 시각은 제출자가 고르고 사용 계약의 최대 원장 시각까지 올려지며 기록 시각과 60초 안에 있어야 한다. 거래가 끊겼을 때 멈추는 것은 참여자가 관측한 동기화기 시각이다.
- 시각 증명은 단일 비행이다. 타임 트래커는 원자적 참조의
compareAndSet에 성공한 호출 하나만 시각 증명을 요청하게 해, 2,500개의 대기자가 있어도 순서자로 나가는 요청은 하나다. - 세션 서명 키는 KMS 호출 수를 처리량과 분리한다. 기본은 꺼져 있고, 켜면 5분 유효 기간 기준 하루 약 288회(1시간 설정 시 약 24회)의 위임 서명만 KMS로 간다. 5,000 TPS 건별 서명(하루 4억 3,200만 회)에 비해 호출이 150만 분의 1로 줄며, 비용은 만 건당 단가 \(p\)에 비례한다.
- 세 관문의 중복제거. 비행 중이면
SUBMISSION_ALREADY_IN_FLIGHT, 기간 안에 수락 기록이 있으면DUPLICATE_COMMAND, 기록 없이 기간이 프루닝 경계(02:00 UTC)에 닿으면INVALID_DEDUPLICATION_PERIOD. 결정론적commandId와 함께 USD 40M 급여 배치의 이중 지급을 막는다.